Proxy no MikroTik: configuração passo a passo do RouterOS, mangle e policy-based routing para iniciantes
Sumário do artigo
- Introdução: o que você vai obter no final
- Preparação prévia
- Conceitos básicos: proxy, mangle e roteamento em linguagem simples
- Passo 1: backup e preparação do routeros
- Passo 2: definindo qual tráfego vai passar pelo proxy
- Passo 3: configurando o web proxy e o proxy móvel pai
- Passo 4: direcionando o tráfego dos clientes para o proxy
- Passo 5: mangle - marcando o tráfego para policy-based routing
- Passo 6: tabelas de roteamento e rotas para o tráfego marcado
- Passo 7: protegendo a configuração com firewall e fechando vazamentos
- Verificação do resultado: checklist e testes
- Erros típicos e soluções
- Recursos adicionais para avançados
- Faq: perguntas frequentes sobre a configuração
- Conclusão
Introdução: o que você vai obter no final
Este artigo é um guia prático passo a passo para configurar um proxy no MikroTik. Vamos trabalhar apenas com o RouterOS, o sistema operacional padrão dos roteadores MikroTik. Sobre Keenetic, OpenWrt e outras plataformas há materiais separados no blog, aqui não vamos abordá-los.
Ao final da instrução você terá um esquema funcional em que o roteador decide sozinho quais dispositivos no escritório ou em casa acessam a internet diretamente e quais passam pelo proxy móvel. Você vai configurar o Web Proxy integrado do RouterOS com um proxy pai, aprender a marcar tráfego na seção mangle e montar policy-based routing, ou seja, roteamento por regras, e não apenas pelo endereço de destino.
Concretamente, você vai obter:
- uma lista de dispositivos cujo tráfego sai pelo proxy, enquanto os demais continuam funcionando como antes;
- um Web Proxy configurado no MikroTik que encaminha as requisições dos clientes para um proxy móvel externo;
- regras de mangle que marcam as conexões e rotas necessárias;
- uma tabela de roteamento separada para o tráfego marcado, para direcioná-lo pela interface correta, por exemplo pelo segundo WAN ou modem LTE;
- proteção do esquema com firewall, para que ninguém de fora use o seu proxy;
- um conjunto de verificações e a análise de erros típicos.
Para quem é este guia
O guia foi escrito para profissionais de marketing, gestores de tráfego, desenvolvedores e donos de pequenas equipes que trabalham com proxies móveis e querem tirar parte da configuração de cada computador e levá-la para o nível do roteador. Se você tem cinco ou quinze estações de trabalho com navegadores antidetect, scrapers e contas de anúncios, é mais prático configurar o proxy no MikroTik uma vez do que ficar digitando os parâmetros manualmente em cada notebook novo.
O nível é para iniciantes. Não presumimos que você já configurou o RouterOS antes. Cada passo é mostrado tanto pela interface gráfica WinBox quanto como comando para o terminal. No final há um bloco separado para avançados: containers, distribuição automática das configurações de proxy para os clientes e scripts de troca.
O que você precisa saber antes
Basta o básico: o que é endereço IP, porta, rede local e gateway. Você precisa saber entrar na interface web do roteador ou conectar-se a ele pelo programa WinBox. Todo o resto explicaremos ao longo do caminho.
Quanto tempo vai levar
A configuração pura leva cerca de 40-60 minutos. Contando a leitura, os backups, a atualização do firmware e os testes, reserve 1,5-2 horas. Se você tem dois links de internet e vai configurar policy-based routing entre eles, acrescente mais 30 minutos para as verificações.
Preparação prévia
Antes de mudar qualquer coisa no roteador, vamos reunir tudo o que é necessário. Isso economiza tempo e evita a situação em que, no meio da configuração, descobrimos que falta o acesso necessário.
Ferramentas e acessos necessários
- Roteador MikroTik com RouterOS versão 7.x. Servem modelos populares como hAP ac2, hAP ac3, hAP ax2, hAP ax3, RB4011, RB5009 e também qualquer CCR. Modelos com porta USB ou módulo LTE integrado dão recursos extras, mas não são obrigatórios.
- Programa WinBox na versão atual (em 2026 é o WinBox 4, com builds para Windows, macOS e Linux). Alternativa: a interface web WebFig no endereço do roteador pelo navegador, com os mesmos menus.
- Acesso de administrador ao roteador: login e senha de um usuário com permissões totais.
- Dados do proxy móvel: endereço do servidor (IP ou nome de domínio), porta do proxy HTTP e o modo de autenticação. Para o esquema com Web Proxy no MikroTik é necessária autenticação por endereço IP, porque o proxy integrado do RouterOS não consegue enviar login e senha ao proxy pai. Praticamente todos os provedores de proxy móvel permitem ativar a autorização por IP no painel do cliente.
- Endereço IP externo do seu roteador. Ele precisa ser adicionado à lista de permissões no provedor de proxy. Mostraremos como descobri-lo no primeiro passo.
- Um computador na rede local onde você vai testar o resultado.
Requisitos de sistema
O esquema com Web Proxy e mangle funciona em qualquer dispositivo com RouterOS 7. Memória RAM de 128 MB é suficiente para uma dezena de clientes ativos, se o cache estiver desativado. Para a seção avançada com containers, será necessário um modelo com arquitetura ARM, ARM64 ou x86 e no mínimo 256 MB de memória, de preferência 1 GB e um armazenamento externo.
Verifique a versão do RouterOS: no WinBox abra o menu System e depois Resources. No campo Version deve estar 7.x. Se você tem 6.x, parte dos comandos de roteamento será diferente, e é melhor atualizar primeiro.
O que preparar com antecedência
- Instale o WinBox e confirme que ele enxerga o roteador na aba Neighbors.
- Entre no painel do provedor de proxy móvel e encontre a seção com os parâmetros de conexão. Anote o endereço, a porta HTTP e ative o modo de autorização por IP.
- Monte a lista de dispositivos que devem funcionar pelo proxy. Anote os nomes e endereços MAC ou IPs atuais.
- Decida se você terá um segundo link de internet. Se o roteador tiver módulo LTE ou um modem USB com chip conectado, anote o nome da interface, normalmente é lte1.
Backup
O backup é obrigatório. Este é o primeiro passo prático da instrução e vamos detalhá-lo. Por enquanto, apenas memorize a regra: nenhuma alteração no firewall e no roteamento sem um backup recente. Um erro em uma regra de NAT ou em uma rota pode tirar o seu acesso ao roteador, e aí será preciso resetá-lo para as configurações de fábrica.
Conceitos básicos: proxy, mangle e roteamento em linguagem simples
O tema parece complicado por causa dos termos. Vamos explicá-los sem teoria desnecessária, só o que será necessário nos passos.
Proxy e proxy móvel
Um servidor proxy é um intermediário. Seu navegador envia a requisição não direto ao site, mas ao servidor proxy, que vai ao site em seu próprio nome e devolve a resposta. O site vê o endereço do proxy, não o seu. Um proxy móvel é um proxy que acessa a internet por uma rede de operadora de celular, então os sites veem um endereço comum de assinante móvel. Esses endereços são usados para trabalhar com contas de anúncios, multiconteúdo e scraping, onde a reputação do IP é importante.
Roteador e proxy são coisas diferentes
É importante entender: o roteador não consegue, por si só, jogar todo o tráfego dentro de um proxy HTTP ou SOCKS. O roteador trabalha no nível dos pacotes IP, e o proxy no nível das aplicações. Os pacotes podem ser direcionados por esta ou aquela interface, mas para que o aplicativo fale através do proxy, alguém precisa estabelecer a conexão com o servidor proxy segundo o protocolo dele. No RouterOS, para isso existe o Web Proxy integrado - um proxy HTTP completo dentro do roteador, que consegue encaminhar requisições para um proxy superior, o chamado proxy pai (parent proxy). É ele que vai virar a ponte entre a sua rede local e o proxy móvel.
Address list
Address list no RouterOS é uma lista nomeada de endereços IP ou sub-redes. Em vez de escrever cinco regras para cinco computadores, você coloca os endereços deles na lista proxy-clients e referencia essa lista em uma única regra. Adicionou um sexto computador à lista - a regra passou a valer para ele também.
Firewall: filter, NAT e mangle
O firewall do RouterOS é composto por várias tabelas. O Filter decide se o pacote passa ou é descartado. O NAT substitui endereços e portas, por exemplo, redireciona a conexão da porta 80 para a porta local do proxy, a 8080. O Mangle não bloqueia nem substitui nada, ele coloca uma marca no pacote ou na conexão. A marca existe apenas dentro do roteador e depois é usada por outros subsistemas, principalmente o roteamento.
No mangle há duas marcas que nos interessam. A Connection mark é colocada na conexão inteira: marcamos o primeiro pacote, e todos os pacotes seguintes dessa conexão são automaticamente considerados marcados. A Routing mark diz ao roteador: para este pacote, use não a tabela de rotas principal, mas esta aqui.
Tabelas de roteamento e policy-based routing
Um roteador comum decide para onde enviar o pacote olhando apenas o endereço de destino. Essa é a tabela main. O Policy-based routing (PBR, roteamento por políticas) adiciona um segundo critério: de onde vem o pacote, qual é o tipo dele, com que marca ele está. Por exemplo: pacotes dos computadores da lista proxy-clients devem sair pelo modem LTE, e todo o resto pelo provedor cabeado. No RouterOS 7, para isso cria-se uma routing table separada, adiciona-se a ela uma rota padrão própria, e o mangle coloca no tráfego necessário um routing mark com o nome dessa tabela.
Cadeias prerouting, output e forward
As regras de firewall estão vinculadas a cadeias. O Prerouting trata os pacotes que acabaram de chegar ao roteador, antes da decisão de rota. Aqui é prático marcar o tráfego dos clientes da rede local. O Output trata os pacotes que o próprio roteador gera, por exemplo as requisições do seu Web Proxy ao proxy móvel pai. O Forward trata os pacotes de trânsito da rede local para a internet. Entender essa diferença evita metade dos erros na configuração do proxy no MikroTik.
Como tudo isso se junta
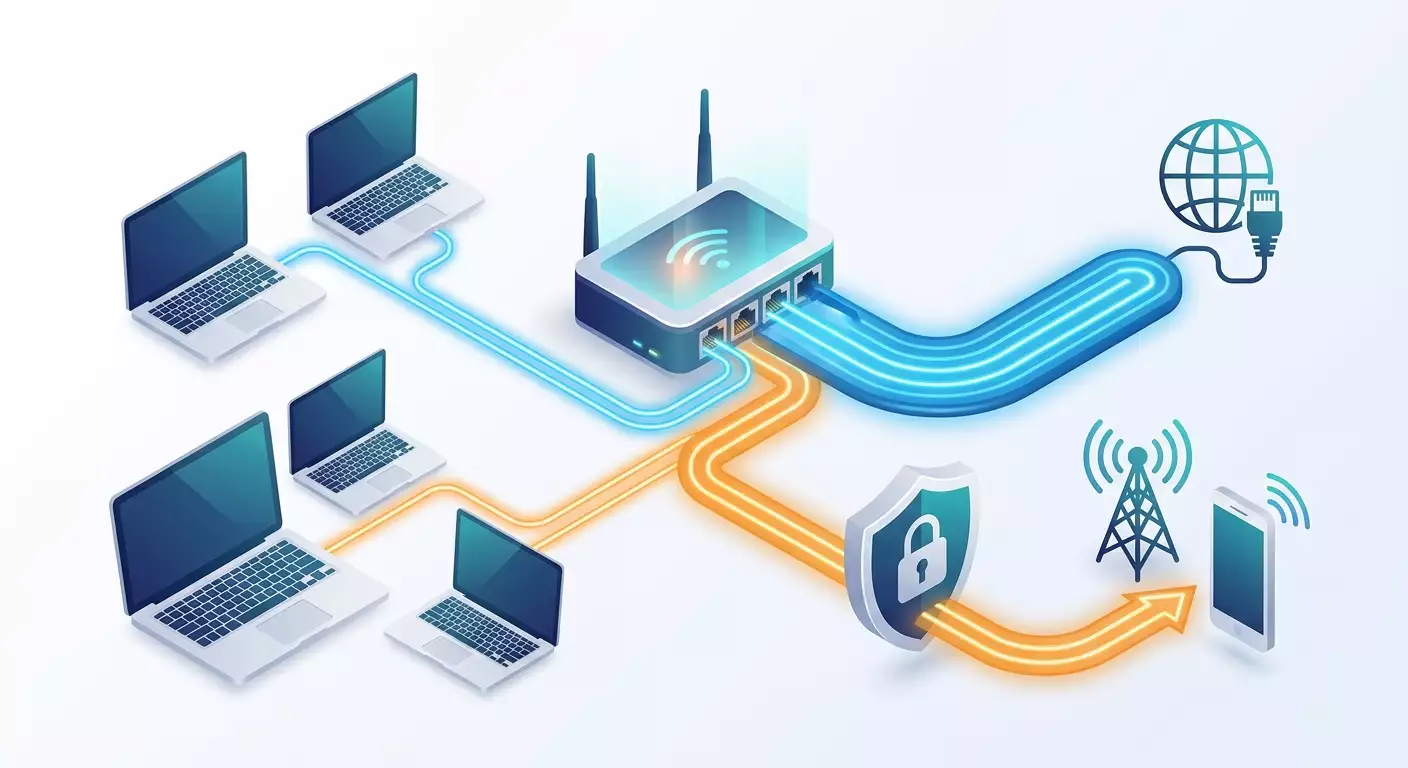
O esquema que vamos montar é assim. Os computadores da lista proxy-clients acessam o Web Proxy no roteador, porta 8080. O Web Proxy encaminha as requisições ao proxy móvel do provedor, que autoriza o roteador pelo IP externo dele. As conexões do roteador com o proxy móvel são marcadas no mangle e enviadas pela interface WAN correta. Os demais dispositivos funcionam normalmente e não percebem nada.
Passo 1: Backup e preparação do RouterOS
Objetivo da etapa: obter uma cópia salva da configuração atual, a versão atualizada do RouterOS e descobrir o IP externo do roteador para a lista de permissões do provedor de proxy.
Criando o backup
- Abra o WinBox. Na lista Neighbors escolha o seu roteador, digite login e senha e clique em Connect.
- No menu à esquerda, clique em Files. Vai abrir uma janela com a lista de arquivos do roteador.
- Clique no botão Backup na parte superior da janela. No diálogo que aparece, no campo Name digite um nome claro, por exemplo before-proxy. No campo Password você pode definir uma senha para o arquivo ou deixar em branco. Desmarque a caixa Don't Encrypt se quiser criptografia, ou deixe - para uso doméstico isso não é crítico.
- Clique em Backup. Na lista vai aparecer o arquivo before-proxy.backup.
- Arraste esse arquivo com o mouse da janela Files para a área de trabalho do computador. O arquivo será baixado para o seu PC. Uma cópia no próprio roteador não ajuda se for preciso resetá-lo, então guarde-a com você.
- Além disso, faça uma exportação em texto. Abra New Terminal no menu à esquerda e digite o comando:
/export file=before-proxyNa pasta Files vai aparecer o arquivo before-proxy.rsc. É um texto simples com todos os comandos da sua configuração. É prático abri-lo no bloco de notas e comparar o que mudou. Baixe-o também.
Atualizando o RouterOS
- No menu à esquerda abra System e depois Packages.
- Clique em Check For Updates. No campo Channel escolha stable.
- Se houver uma nova versão, clique em Download&Install. O roteador baixa o pacote e reinicia. Isso leva de 2 a 5 minutos, a conexão com o WinBox será interrompida - isso é normal.
- Após reiniciar, conecte-se novamente, abra System e depois RouterBOARD, e clique em Upgrade para atualizar o bootloader. Depois reinicie o roteador em System, Reboot.
Atenção: não atualize o roteador remotamente se você não tiver acesso físico a ele ou um canal de gerenciamento reserva. Em caso de atualização malsucedida, você pode perder a conexão com o dispositivo.
Descobrindo o IP externo do roteador
- Abra o New Terminal.
- Digite o comando:
/tool fetch url=https://ifconfig.me/ip mode=https output=userNa resposta, a linha data será o seu endereço IPv4 externo. Alternativa: abrir IP e depois Cloud e ativar DDNS Enabled: no campo Public Address será exibido o endereço atual. Anote-o.
Dica: se o seu provedor de internet usar IP externo dinâmico, pergunte ao fornecedor de proxy se há possibilidade de autorização por vários endereços ou por vinculação a um nome DDNS. Caso contrário, depois da troca de IP o esquema para de funcionar e será preciso atualizar a lista de permissões.
Verificação: no computador há os arquivos before-proxy.backup e before-proxy.rsc, em System, Resources está indicada a versão atual do RouterOS 7 e no painel do provedor de proxy foi adicionado o IP externo do roteador.
Possíveis problemas
- O comando fetch retorna erro. Verifique se o roteador tem acesso à internet e se o DNS está configurado: IP, DNS, o campo Servers não está vazio e a caixa Allow Remote Requests está marcada.
- O WinBox não enxerga o roteador. Conecte-se diretamente com um cabo na porta ether2 e tente a aba Neighbors de novo, ou digite o endereço do roteador manualmente, por padrão 192.168.88.1.
Passo 2: Definindo qual tráfego vai passar pelo proxy
Objetivo da etapa: criar a lista de endereços proxy-clients e fixar IPs permanentes nos dispositivos necessários, para que as regras não quebrem depois de uma reconexão.
Fixando endereços IP nos dispositivos
Por padrão, o servidor DHCP do roteador pode dar outro endereço ao computador amanhã. Para que as regras funcionem de forma estável, vamos vincular os endereços ao MAC.
- Abra IP e depois DHCP Server, aba Leases. Você verá a lista de concessões atuais: endereço IP, endereço MAC, nome do host.
- Encontre o computador desejado pelo nome do host ou pelo MAC. Dê um duplo clique na linha.
- Na janela que abre, clique no botão Make Static. O status da concessão muda de D (dynamic) para vazio, o endereço fica fixo.
- Se quiser, altere o campo Address para algo mais fácil de lembrar, por exemplo 192.168.88.101, e clique em OK. O dispositivo receberá o novo endereço após se reconectar à rede.
- Repita para todos os dispositivos que devem funcionar pelo proxy.
Comando para o terminal, caso você já saiba o MAC:
/ip dhcp-server lease add address=192.168.88.101 mac-address=AA:BB:CC:DD:EE:01 server=defconf comment="PC-marketing-1"O nome do servidor defconf é o nome do DHCP padrão, veja-o na aba DHCP da mesma janela.
Criando a address list
- Abra IP, Firewall e a aba Address Lists.
- Clique no sinal de mais azul.
- No campo Name digite proxy-clients. No campo Address digite 192.168.88.101. Clique em OK.
- Repita para cada endereço, escolhendo sempre o mesmo nome proxy-clients na lista suspensa.
No terminal:
/ip firewall address-list add list=proxy-clients address=192.168.88.101 comment="PC-marketing-1"
/ip firewall address-list add list=proxy-clients address=192.168.88.102 comment="PC-marketing-2"
Se uma sub-rede inteira deve funcionar pelo proxy, adicione-a em uma única entrada, por exemplo 192.168.88.128/25.
Dica: crie desde já uma segunda lista chamada direct-clients para os dispositivos que em hipótese alguma devem passar pelo proxy: servidor de monitoramento, impressora, casa inteligente. Mesmo que a lista ainda não seja usada, ela será útil na depuração e na expansão do esquema.
Verificação: na aba Address Lists há entradas com o nome proxy-clients, em DHCP Leases esses dispositivos não têm a flag D. Execute no computador o comando ipconfig no Windows ou ip addr no Linux e confirme que o endereço corresponde ao fixado.
Possíveis problemas
- Depois do Make Static o computador manteve o endereço antigo. Desconecte e reconecte o cabo de rede ou o Wi-Fi, ou execute ipconfig /release e ipconfig /renew.
- O dispositivo não está em Leases. Então ele tem endereço estático configurado manualmente. Basta adicionar esse endereço à address list.
Passo 3: Configurando o Web Proxy e o proxy móvel pai
Objetivo da etapa: ativar o proxy HTTP integrado do RouterOS, apontar como pai o proxy móvel e limitar o acesso apenas à rede local.
Ativando o Web Proxy
- Abra IP e depois Web Proxy. Vai aparecer a janela Web Proxy Settings.
- Marque a caixa Enabled.
- No campo Src. Address deixe 0.0.0.0 ou indique o endereço do roteador na rede local, por exemplo 192.168.88.1. A segunda opção é mais segura: o proxy vai escutar apenas na interface local.
- No campo Port digite 8080. É a porta que os clientes vão acessar.
- No campo Parent Proxy digite o endereço IP do proxy móvel do painel do provedor. Se o provedor forneceu um nome de domínio, primeiro descubra o IP dele pelo terminal com o comando :put [:resolve nome], e digite o endereço obtido. O campo aceita apenas IP.
- No campo Parent Proxy Port digite a porta do proxy HTTP, por exemplo 8000 ou a que estiver indicada no painel.
- O campo Cache Administrator pode ser preenchido com o seu e-mail ou deixado como está.
- Desmarque a caixa Cache On Disk. Não precisamos de cache, ele só consome recursos e pode entregar páginas desatualizadas.
- No campo Max. Cache Size escolha none. O campo Max. Cache Object Size também pode ficar no padrão, com o cache desativado ele não funciona.
- Marque a caixa Anonymous. Assim o proxy não vai adicionar os cabeçalhos Via e X-Forwarded-For com os endereços da sua rede local. Para trabalhar com contas de anúncios isso é importante.
- Clique em Apply e depois em OK.
No terminal, tudo isso é feito com um único comando:
/ip proxy set enabled=yes src-address=192.168.88.1 port=8080 parent-proxy=203.0.113.10 parent-proxy-port=8000 cache-on-disk=no max-cache-size=none anonymous=yesSubstitua 203.0.113.10 e 8000 pelos dados reais do seu proxy móvel.
Limitando o acesso ao proxy
Um proxy aberto é um presente para os malfeitores: eles rapidamente começarão a passar tráfego de terceiros por ele, e o seu proxy móvel queimará os limites em horas. Por isso, configuramos imediatamente a lista de acesso.
- Na janela Web Proxy Settings clique no botão Access. Vai abrir a lista de regras Web Proxy Access.
- Clique no sinal de mais. No campo Src. Address digite 192.168.88.0/24 - é a sua sub-rede local. Confira em IP, Addresses. No campo Action escolha allow. Clique em OK.
- Clique no sinal de mais de novo. Deixe todos os campos vazios, em Action escolha deny. Clique em OK. Essa regra vai proibir tudo que não foi permitido acima.
- Confirme que a regra allow está acima da regra deny. A ordem pode ser alterada arrastando.
No terminal:
/ip proxy access add src-address=192.168.88.0/24 action=allow comment="LAN allow"
/ip proxy access add action=deny comment="deny all others"
Se você quiser permitir o proxy apenas para os dispositivos da lista proxy-clients, e não para a sub-rede toda, adicione em vez da primeira regra linhas separadas para cada endereço: o campo Src. Address no Web Proxy Access não aceita address list diretamente. Vamos fazer uma limitação mais flexível com firewall no passo 7.
Atenção: em hipótese alguma deixe o Web Proxy sem regras de acesso e sem bloqueio da porta 8080 pelo lado do WAN. Um proxy aberto no MikroTik é encontrado por scanners em até 24 horas.
Primeira verificação pelo terminal
Dá para testar a ligação com o proxy pai sem mexer nos computadores. No terminal do roteador digite:
/tool fetch url=http://ifconfig.me/ip http-method=get output=userEsse comando vai direto e mostrará o IP externo comum. Agora abra no computador da lista proxy-clients o navegador, configure o proxy 192.168.88.1 porta 8080 nas configurações de rede (no Windows: Configurações, Rede e Internet, Proxy, Usar proxy manualmente) e entre em qualquer site de verificação de IP. Você deve ver o endereço da operadora móvel, e não o do seu provedor.
Verificação: em IP, Web Proxy o botão Status mostra Running, o contador de conexões cresce ao abrir sites no cliente, e o site de verificação de IP mostra o endereço do proxy móvel.
Possíveis problemas
- O site não abre, o navegador mostra erro de proxy. Abra o Log no menu à esquerda: as linhas com o tópico web-proxy vão indicar o que está acontecendo. Erro connection refused ou timeout no proxy pai significa que o IP do roteador não foi adicionado à lista de permissões ou a porta está errada.
- Abre, mas o IP continua o antigo. Provavelmente o campo Parent Proxy está vazio ou a caixa Enabled não foi salva. Abra as configurações novamente.
- Sites HTTPS não abrem, HTTP funciona. Verifique se nas configurações do navegador o proxy está definido também para HTTPS, e não só para HTTP. O Web Proxy do RouterOS trata o método CONNECT e o repassa ao proxy pai.
Passo 4: Direcionando o tráfego dos clientes para o proxy
Objetivo da etapa: fazer com que os clientes da lista proxy-clients cheguem ao Web Proxy, e os demais não. Vamos ver duas abordagens: o redirecionamento transparente via NAT e a configuração explícita dos clientes.
Abordagem A: redirecionamento transparente de HTTP via dst-nat
O modo transparente significa que o cliente não configura nada: o próprio roteador intercepta as conexões na porta 80 e as redireciona ao seu proxy. Esse método tem uma limitação fundamental: funciona apenas com HTTP não criptografado. O tráfego HTTPS, que hoje é quase toda a internet, não pode ser redirecionado de forma transparente pelo Web Proxy, porque o roteador não consegue descriptografar a conexão e entender para onde enviá-la. Por isso, usamos a abordagem A como auxiliar, e a principal será a abordagem B.
- Abra IP, Firewall e a aba NAT. Clique no sinal de mais.
- Na aba General: Chain - dstnat, Protocol - 6 (tcp), Dst. Port - 80.
- Na aba Advanced: Src. Address List - proxy-clients. Essa é a condição principal: a regra só vai valer para os dispositivos da lista.
- Na aba Action: Action - redirect, To Ports - 8080.
- Na aba General, no campo Comment escreva Redirect HTTP to proxy. Clique em OK.
- Arraste a regra para cima, acima da regra masquerade, caso ela tenha ficado abaixo. As regras de NAT são executadas de cima para baixo, e a ordem importa.
No terminal:
/ip firewall nat add chain=dstnat protocol=tcp dst-port=80 src-address-list=proxy-clients action=redirect to-ports=8080 comment="Redirect HTTP to proxy" place-before=0O parâmetro place-before=0 coloca a regra em primeiro na lista.
Abordagem B: configuração explícita do proxy nos clientes
Essa é a principal opção funcional para HTTPS. O cliente sabe que existe um proxy e envia as requisições para ele, incluindo o CONNECT para sites criptografados. A vantagem é que cada navegador ou perfil antidetect pode ser configurado individualmente.
- No computador com Windows abra Configurações, Rede e Internet, Proxy. Na seção Configurar proxy manualmente, ative a chave Usar um servidor proxy.
- No campo Endereço digite 192.168.88.1, no campo Porta - 8080.
- No campo de exceções adicione 192.168.*.*, para que acessos a recursos locais não passem pelo proxy. Clique em Salvar.
- No macOS: Ajustes do Sistema, Rede, escolha a conexão, botão Detalhes, seção Proxies, ative Proxy da Web (HTTP) e Proxy da Web Seguro (HTTPS), informe o mesmo endereço e porta.
- No navegador antidetect, ao criar o perfil escolha o tipo de proxy HTTP, endereço 192.168.88.1, porta 8080, e deixe os campos de login e senha vazios: a autorização é feita pelo roteador por IP.
Dica: para não configurar cada computador manualmente, dá para distribuir os parâmetros de proxy automaticamente via DHCP. Isso é explicado na seção para avançados, onde também é descrito o arquivo WPAD.
Por que precisamos das duas abordagens
A regra transparente de NAT cobre a situação em que, em um computador da lista de proxy-clients, alguém esqueceu de configurar o proxy: pelo menos o tráfego HTTP vai passar pelo proxy móvel, e não direto. A configuração explícita garante o funcionamento do HTTPS. Para cenários rígidos, no passo 7 ainda fecharemos a saída direta para a internet dos proxy-clients via firewall, para que o tráfego por fora do proxy se torne impossível.
Verificação: no computador da lista, abra um site de verificação de IP por HTTPS com o proxy configurado - será visto o endereço da operadora móvel. Abra IP, Firewall, NAT: o contador Packets da regra Redirect HTTP to proxy aumenta quando você entra em um site HTTP. Em um computador que não está na lista, o IP continua o normal.
Possíveis problemas
- A regra de NAT não dispara, os contadores ficam zerados. Verifique se o endereço do computador está realmente na lista proxy-clients e se a regra está acima da masquerade.
- Depois de ativar o redirect, a interface web do roteador parou de abrir. Adicione à regra redirect a condição Dst. Address Type - !local na aba Advanced, para que os acessos ao próprio roteador não sejam interceptados.
Passo 5: Mangle - marcando o tráfego para policy-based routing
Objetivo da etapa: marcar as conexões para que o roteador entenda qual tráfego deve sair por uma interface alternativa. Esse é o núcleo do policy-based routing no MikroTik.
Quando esse passo é necessário
Se você tem um só provedor e só quer que parte dos dispositivos funcione por um proxy móvel externo, os passos 3 e 4 podem ser suficientes. Mas o mangle e o PBR resolvem várias tarefas importantes:
- você tem dois links, por exemplo um provedor cabeado e um modem LTE com chip, e quer enviar as conexões ao provedor de proxy ou o tráfego de dispositivos específicos estritamente por um deles;
- você quer que os dispositivos da lista proxy-clients acessem a internet pela interface LTE do roteador, obtendo um IP móvel diretamente, sem proxy externo - esse também é um cenário de trabalho com endereços móveis;
- você precisa separar rigidamente o tráfego, para que até conexões acidentais fora do proxy não saiam pelo link principal.
Daqui em diante, consideramos que o link principal é a interface ether1 com o provedor, e o alternativo é a lte1. Se você não tem um segundo link, leia a seção mesmo assim: as regras de mangle dela serão úteis na depuração e em cenários avançados.
Criando a tabela de roteamento com antecedência
No RouterOS 7, não é possível atribuir um routing mark enquanto não existir uma tabela com esse nome. Por isso, primeiro criamos a tabela, e depois a regra de mangle.
- Abra Routing e depois Tables. Clique no sinal de mais.
- No campo Name digite via-lte. Marque a caixa FIB. Clique em OK.
/routing table add name=via-lte fibRegra 1: marcando as conexões dos clientes
- Abra IP, Firewall e a aba Mangle. Clique no sinal de mais.
- Aba General: Chain - prerouting. In. Interface - bridge (sua interface local, na configuração padrão ela se chama bridge). Connection Mark - no-mark, para não marcar de novo conexões já marcadas.
- Aba Advanced: Src. Address List - proxy-clients. Dst. Address Type - !local. O ponto de exclamação significa negação: a regra não deve disparar para o tráfego dirigido ao próprio roteador, senão os clientes perdem o acesso à interface web e ao DNS dele.
- Aba Action: Action - mark connection. New Connection Mark - digite conn-lte. Deixe a caixa Passthrough marcada: o pacote vai seguir pelas regras e ainda receberá o routing mark.
- Comment: Mark connections from proxy clients. Clique em OK.
Regra 2: marcando a rota pela marca da conexão
- Sinal de mais de novo. Chain - prerouting. In. Interface - bridge. Connection Mark - conn-lte.
- Aba Action: Action - mark routing. New Routing Mark - escolha via-lte na lista. Desmarque Passthrough: a rota já foi atribuída, não há mais o que processar.
- Comment: Route marked connections via LTE. Clique em OK.
Os dois comandos para o terminal:
/ip firewall mangle add chain=prerouting in-interface=bridge src-address-list=proxy-clients dst-address-type=!local connection-mark=no-mark action=mark-connection new-connection-mark=conn-lte passthrough=yes comment="Mark connections from proxy clients"
/ip firewall mangle add chain=prerouting in-interface=bridge connection-mark=conn-lte action=mark-routing new-routing-mark=via-lte passthrough=no comment="Route marked connections via LTE"
Regra 3: conexões do próprio roteador com o proxy móvel
O Web Proxy funciona dentro do roteador, então as conexões dele com o proxy pai nascem na cadeia output, e não na prerouting. Se você quer que o roteador acesse o provedor de proxy por um link específico, adicione uma regra separada.
- Sinal de mais. Chain - output. Protocol - tcp. Dst. Address - IP do proxy móvel, por exemplo 203.0.113.10. Dst. Port - porta do proxy, por exemplo 8000.
- Action - mark routing. New Routing Mark - via-lte ou outra tabela pela qual esse tráfego deve sair. Passthrough - desmarcar.
- Comment: Router to parent proxy. OK.
/ip firewall mangle add chain=output protocol=tcp dst-address=203.0.113.10 dst-port=8000 action=mark-routing new-routing-mark=via-lte passthrough=no comment="Router to parent proxy"Atenção: a ordem das regras de mangle é importante. A regra mark-connection deve vir acima da mark-routing. Se você as adicionou pelo terminal uma após a outra, a ordem estará correta. Ao adicionar pelo WinBox, verifique a aba Mangle e, se necessário, arraste as linhas.
Dica: no mangle existe um modo de depuração sem consequências. Crie uma regra com Action - passthrough e as condições desejadas, mas sem marca. Os contadores dela mostrarão quantos pacotes atendem às condições, e você entenderá se o filtro está correto, sem quebrar nada.
Verificação: na aba Mangle, os contadores Packets das duas regras crescem quando um cliente da lista abre sites. Abra IP, Firewall, Connections: nas conexões dos endereços proxy-clients, a coluna Connection Mark mostra conn-lte. Se a coluna não aparecer, clique com o botão direito no cabeçalho da tabela e ative-a.
Possíveis problemas
- Na lista New Routing Mark não aparece via-lte. Você não criou a tabela de roteamento ou não marcou a caixa FIB. Volte em Routing, Tables.
- Os clientes perderam o acesso ao roteador e ao DNS. Você esqueceu a condição Dst. Address Type - !local. Adicione-a na primeira regra.
- Os contadores estão zerados. Verifique o nome da interface local: em Interfaces ela pode se chamar não bridge, mas bridge1 ou bridgeLocal.
Passo 6: Tabelas de roteamento e rotas para o tráfego marcado
Objetivo da etapa: explicar ao roteador para onde enviar os pacotes com a marca via-lte, e configurar o NAT para a interface alternativa, para que o tráfego realmente saia para a internet.
Adicionando a rota padrão na tabela via-lte
- Abra IP e depois Routes. Clique no sinal de mais.
- No campo Dst. Address digite 0.0.0.0/0 - isso significa qualquer destino.
- No campo Gateway digite o nome da interface lte1. Para interfaces LTE o RouterOS aceita o nome da interface em vez do IP do gateway. Se o seu segundo link for cabeado, indique o IP do gateway do segundo provedor, por exemplo 10.20.0.1.
- No campo Routing Table escolha via-lte.
- No campo Check Gateway escolha ping. O roteador vai verificar a disponibilidade do gateway e, se ele cair, a rota ficará inativa.
- Deixe Distance como 1. Comment: Default via LTE for marked traffic. Clique em OK.
/ip route add dst-address=0.0.0.0/0 gateway=lte1 routing-table=via-lte check-gateway=ping distance=1 comment="Default via LTE for marked traffic"Se você usa um segundo provedor cabeado com gateway, ao digitar o IP do gateway o RouterOS pode pedir para indicar a interface com o sinal de porcentagem: 10.20.0.1%ether2. Isso é necessário quando há sub-redes iguais em várias interfaces.
Configurando o NAT para a segunda interface
Os pacotes dos clientes sairão pela lte1 com endereços privados 192.168.88.x, e a operadora vai descartá-los. É preciso substituir o endereço de origem pelo endereço da interface, ou seja, masquerade.
- Abra IP, Firewall, NAT. Veja se já existe uma regra masquerade com Out. Interface - lte1 ou Out. Interface List - WAN, que inclua a lte1.
- Se na configuração padrão a regra usa Out. Interface List - WAN, adicione lte1 à lista: Interfaces, aba Interface List, sinal de mais, List - WAN, Interface - lte1.
- Se a regra estiver vinculada a uma interface específica ether1, crie uma segunda: sinal de mais, Chain - srcnat, Out. Interface - lte1, Action - masquerade.
/interface list member add list=WAN interface=lte1
/ip firewall nat add chain=srcnat out-interface=lte1 action=masquerade comment="NAT for LTE"
Caminho de reserva caso o LTE fique indisponível
Se a lte1 cair e a rota na tabela via-lte ficar inativa, os pacotes marcados perdem o caminho e o tráfego dos clientes para. Decida o que você quer: ou que ele pare (modo estrito, tráfego fora do link móvel é inadmissível), ou que ele saia pelo link principal (modo flexível). Para o modo flexível, adicione na mesma tabela uma segunda rota com distância maior:
/ip route add dst-address=0.0.0.0/0 gateway=ether1 routing-table=via-lte distance=10 comment="Fallback via main WAN"Em vez de ether1, informe o IP do gateway do provedor principal, caso a interface não aceite o nome como gateway. Para o modo estrito, não adicione a rota de reserva.
Dica: o modo estrito é a melhor escolha para trabalhar com contas de anúncios. É melhor que a página não abra do que a conta ver o seu IP residencial. No modo flexível, configure obrigatoriamente um aviso de queda do LTE via Tools, Netwatch, para parar o trabalho a tempo.
Verificação: em IP, Routes, a rota na tabela via-lte está ativa, sem a flag X ou cor azul de inatividade. No terminal, execute:
/ip route print where routing-table=via-lte
/tool traceroute 8.8.8.8 routing-table=via-lte
O traceroute deve sair pelo gateway da operadora LTE, os primeiros nós serão diferentes do traceroute sem o parâmetro routing-table. Em um cliente da lista proxy-clients, abra um site de verificação de IP sem proxy configurado - deve aparecer o endereço da operadora de celular do seu chip.
Possíveis problemas
- A rota está inativa. A interface lte1 não está levantada ou não recebeu endereço. Verifique Interfaces, LTE, status e configurações de APN.
- A rota está ativa, mas os sites não abrem. Falta a masquerade para a lte1. Verifique o NAT.
- Abrem, mas o IP é do provedor principal. As regras de mangle não estão disparando - volte ao passo 5 e verifique os contadores.
- O DNS não funciona nos clientes. Os clientes usam o roteador como DNS, e excluímos os acessos ao roteador com !local, então isso é normal. Se os clientes usam DNS externo, o roteador enviará as consultas DNS pela LTE, e isso também é aceitável.
Passo 7: Protegendo a configuração com firewall e fechando vazamentos
Objetivo da etapa: garantir que o proxy não esteja acessível pela internet e que os dispositivos da lista proxy-clients não possam acidentalmente sair para a rede por fora do proxy.
Fechando a porta do proxy pelo lado do WAN
- Abra IP, Firewall e a aba Filter Rules.
- Encontre as regras padrão. Na configuração padrão existe uma regra com Chain - input, In. Interface List - !LAN, Action - drop. Ela já bloqueia tudo que vem de fora, incluindo a porta 8080. Se ela existe e está ativa, isso é suficiente.
- Se não há regras padrão ou você as alterou, adicione uma explícita: sinal de mais, Chain - input, Protocol - tcp, Dst. Port - 8080, In. Interface List - WAN, Action - drop. Coloque-a acima de qualquer regra accept para input.
/ip firewall filter add chain=input protocol=tcp dst-port=8080 in-interface-list=WAN action=drop comment="Block proxy from WAN" place-before=0Permitindo o proxy apenas para os clientes da lista
Além disso, vamos restringir o acesso à porta 8080 dentro da rede: que só os dispositivos da proxy-clients possam entrar no proxy.
/ip firewall filter add chain=input protocol=tcp dst-port=8080 in-interface=bridge src-address-list=!proxy-clients action=drop comment="Proxy only for listed clients"Pelo WinBox: sinal de mais, Chain - input, Protocol - tcp, Dst. Port - 8080, In. Interface - bridge, aba Advanced: Src. Address List - proxy-clients com a negação ativada (clique no quadradinho à esquerda do campo, vai aparecer um ponto de exclamação), Action - drop.
Proibindo a saída direta para os proxy-clients
Este passo é para quem escolheu o modo estrito: os dispositivos da lista devem acessar a internet apenas pelo Web Proxy do roteador e de nenhuma outra forma. Assim, até um aplicativo sem proxy configurado não conseguirá revelar o endereço real.
- Sinal de mais. Chain - forward. Aba Advanced: Src. Address List - proxy-clients. Aba General: Out. Interface List - WAN.
- Action - reject, Reject With - icmp network unreachable. Reject é melhor que drop: o aplicativo recebe o erro na hora, em vez de ficar esperando.
- Comment: Block direct internet for proxy clients. OK.
/ip firewall filter add chain=forward src-address-list=proxy-clients out-interface-list=WAN action=reject reject-with=icmp-network-unreachable comment="Block direct internet for proxy clients"Atenção: se você usa o cenário com LTE dos passos 5-6, em que os clientes saem pela lte1 diretamente sem Web Proxy, essa regra precisa ser ajustada: adicione Out. Interface - ether1 em vez da lista WAN, para bloquear apenas o link principal.
Atenção: adicione as regras de bloqueio no forward só depois de confirmar que o proxy funciona. Caso contrário, você bloqueará a sua própria internet no computador de trabalho e vai achar que o proxy quebrou, quando o problema está na ordem das ações.
E o DNS?
Ao trabalhar com proxy HTTP configurado explicitamente, o navegador não resolve os domínios sozinho: ele envia o nome do site ao proxy, e o nome é resolvido pelo proxy móvel do lado dele. Isso é bom, não há vazamento de DNS. Mas outros aplicativos no computador continuam consultando o DNS do roteador, e o roteador vai aos seus servidores DNS pelo link principal. Para cenários de anúncios isso não é crítico, pois os sites veem apenas o endereço do proxy. Se você quiser que as consultas DNS dos dispositivos da lista também saiam pela LTE, elas já se enquadram nas regras de mangle do passo 5 quando se usam servidores DNS externos no cliente.
Verificação: de um celular pela internet móvel, tente abrir um endereço do tipo http://seu-ip-externo:8080 - a conexão não deve ser estabelecida. De um computador que não está na proxy-clients, a tentativa de configurar o proxy 192.168.88.1:8080 deve terminar em erro. De um computador da lista, se o modo estrito estiver ativo, qualquer programa sem proxy configurado não deve conseguir sair para a internet.
Como reverter as alterações
Se algo der errado, o caminho mais rápido é desativar as regras, e não excluí-las. Em qualquer aba do firewall, selecione a regra e clique no X vermelho Disable. Assim você recupera o acesso mantendo as configurações para análise. Reversão completa: Files, selecione before-proxy.backup, clique em Restore e confirme a reinicialização. Em dois minutos o roteador volta ao estado anterior ao início do guia.
Verificação do resultado: checklist e testes
Percorra a lista inteira. Cada item é uma verificação separada, marque os concluídos.
Checklist
- Em Files há backups copiados para o computador.
- Em IP, Web Proxy o status é Running, estão indicados Parent Proxy e Parent Proxy Port, o cache está desativado.
- Em Web Proxy Access há uma regra allow para a sub-rede local e um deny final.
- Em Address Lists há a lista proxy-clients com os endereços dos dispositivos necessários, e os endereços estão fixados no DHCP.
- No NAT há a regra de redirect da porta 80 para a 8080 para os proxy-clients, acima da masquerade.
- No Mangle há as regras mark-connection e mark-routing na ordem correta, os contadores crescem.
- Em Routing, Tables há a tabela via-lte com FIB, e em IP, Routes há a rota ativa 0.0.0.0/0 nessa tabela.
- No NAT há masquerade para a segunda interface.
- Em Filter Rules a porta 8080 está fechada pelo lado do WAN.
Como testar
- Em um computador da lista proxy-clients com o proxy configurado, abra dois ou três sites diferentes de verificação de IP por HTTPS. Todos devem mostrar o mesmo endereço da operadora móvel e o nome dela no campo de provedor.
- No mesmo computador, abra qualquer site por HTTP sem proxy configurado. Ele deve abrir pelo redirect, e em IP, Web Proxy, Connections vai aparecer um registro com o seu endereço de origem.
- Em um computador que não está na lista, abra um site de verificação de IP. O endereço deve ser o do seu provedor comum.
- No WinBox abra Tools, Torch, escolha a interface lte1 ou ether1 e clique em Start. Você verá o fluxo de tráfego ao vivo: de qual endereço, para qual porta. Assim fica visível por qual interface sai o tráfego de cada cliente.
- Abra o Log e ative o filtro pelo tópico web-proxy. Não deve haver erros do tipo parent proxy connection failed.
- Inicie no cliente o download de um arquivo de 100-200 MB e observe a velocidade. Ela será limitada pela velocidade do proxy móvel, e não do seu link - isso é esperado.
Indicadores de sucesso
- Os sites de verificação mostram de forma estável o endereço da operadora móvel para os dispositivos da lista.
- Os demais dispositivos não mudaram de comportamento.
- O roteador não responde na porta 8080 pelo lado de fora.
- O uso do processador do roteador durante o trabalho do proxy não passa de 30-50 por cento (System, Resources, campo CPU Load).
- Ao desligar a segunda interface, o tráfego marcado se comporta como você decidiu no passo 6: para ou passa para o caminho de reserva.
Erros típicos e soluções
O proxy no MikroTik está ligado, mas os clientes recebem erro de conexão
Causa: o roteador não consegue se conectar ao proxy pai. Na maioria das vezes, o IP externo do roteador não foi adicionado à lista de permissões do provedor ou mudou após a reconexão. Solução: execute /tool fetch url=https://ifconfig.me/ip mode=https output=user, compare o endereço com o do painel do provedor e atualize a lista de permissões. Verifique a porta Parent Proxy Port e se o provedor forneceu uma porta HTTP, e não SOCKS.
Sites HTTP funcionam, HTTPS não abrem
Causa: o proxy no cliente está definido apenas para HTTP, ou você está contando com o redirecionamento transparente da porta 443. Solução: nas configurações do sistema ou do navegador, ative o proxy também para HTTPS. Não é possível redirecionar 443 de forma transparente pelo Web Proxy, não tente adicionar redirect para a porta 443 - isso vai quebrar todos os sites criptografados.
Depois de adicionar as regras de mangle, os clientes perderam o acesso ao roteador
Causa: falta a condição Dst. Address Type - !local, e os acessos à interface web, ao DNS e ao DHCP do roteador também recebem a marca e vão para outra tabela. Solução: adicione a condição na regra mark-connection. As conexões que já estão marcadas devem ser limpas: IP, Firewall, Connections, selecione as linhas do cliente e clique em Remove.
O routing mark não aparece na lista suspensa
Causa: no RouterOS 7 as tabelas são criadas com antecedência em Routing, Tables. Solução: crie a tabela com a caixa FIB marcada e depois volte à regra de mangle.
O tráfego está marcado, a rota está ativa, mas não há internet
Causa: falta a masquerade para a interface por onde sai o tráfego marcado. Solução: adicione lte1 à Interface List WAN ou crie uma regra srcnat separada com Out. Interface - lte1.
O site vê o endereço do proxy móvel, mas às vezes escapa o IP de casa
Causa: parte dos aplicativos ou um navegador específico no computador não usa o proxy, e o modo estrito do firewall não está ativo. Solução: ative a regra reject no forward do passo 7 para os proxy-clients, verifique se os perfis antidetect usam o proxy 192.168.88.1:8080, e não as configurações do sistema.
O roteador está lento, CPU em 100 por cento
Causa: o cache em disco está ativado ou há clientes demais em um modelo fraco. Solução: desative Cache On Disk, defina Max. Cache Size - none. Desative o log no Web Proxy Access, se você o ativou para depuração. Para dezenas de usuários simultâneos, considere um modelo com processador ARM64, como o hAP ax3 ou o RB5009.
Ordem incorreta das regras de NAT
Causa: a regra redirect está abaixo da masquerade ou de outro dstnat que intercepta o tráfego antes. Solução: arraste o redirect para o início da lista. Lembre-se de que as cadeias srcnat e dstnat são processadas separadamente, mas dentro da dstnat a ordem é crítica.
Depois de reiniciar, tudo quebrou
Causa: no mangle está indicado o IP do proxy móvel, e o provedor de proxy mudou o endereço, ou a interface lte1 demora mais para subir do que o check-gateway dispara. Solução: verifique o endereço no painel do provedor, atualize o Parent Proxy e a regra output. Para o LTE, adicione em System, Scheduler uma tarefa iniciada no boot que, após 60 segundos, reinicie a interface lte1 com o comando /interface lte set lte1 disabled=yes; :delay 5; /interface lte set lte1 disabled=no.
Recursos adicionais para avançados
Distribuição automática das configurações de proxy via DHCP e WPAD
Para não configurar cada computador manualmente, dá para publicar o arquivo de autoconfiguração wpad.dat. É um pequeno script em JavaScript que diz ao navegador: para tais endereços, use o proxy; para os demais, vá direto. O arquivo é colocado em qualquer servidor web da rede local ou no próprio roteador, na seção Files, e distribuído pelo serviço www padrão do RouterOS. Depois, em IP, DHCP Server, Options, cria-se uma opção com o código 252 e o valor sendo o endereço do arquivo, e a opção é vinculada à rede DHCP. O Windows e a maioria dos navegadores a capturam automaticamente com a detecção automática de proxy ativada. A vantagem: um notebook novo recebe as configurações ao se conectar ao Wi-Fi pela primeira vez.
Containers: SOCKS5 e autorização por login e senha
O Web Proxy integrado entende apenas o parent HTTP e não repassa login e senha. Se o seu proxy móvel só estiver acessível por SOCKS5 ou apenas com autorização por login, o pacote Container do RouterOS 7 vai ajudar. Nos modelos ARM, ARM64 e x86 dá para executar um container leve com um programa como redsocks ou gost, que recebe o tráfego redirecionado de forma transparente e o encapsula em SOCKS5 com autorização. O esquema é assim: o container recebe um endereço em uma rede veth separada, uma regra dstnat redireciona o tráfego TCP dos proxy-clients para a porta do container, e o container conversa com o proxy móvel. A configuração exige ativar o modo de containers pelo terminal com confirmação física no botão do dispositivo e cuidado com a memória, por isso é indicada para quem já trabalha com segurança no RouterOS.
Vários proxies para grupos diferentes de dispositivos
O Web Proxy no RouterOS é um só, e o proxy pai dele também é um só. Se estações diferentes precisam de proxies móveis distintos, use uma combinação: parte dos clientes passa pelo Web Proxy do roteador, e para os outros grupos crie address lists separadas e tabelas de roteamento separadas com rotas por interfaces diferentes - um segundo modem LTE, um segundo provedor. No mangle, cada grupo recebe a sua marca de conexão e o seu routing mark. Assim, em um só roteador dá para separar três ou quatro saídas independentes.
Script de troca do proxy pai por agendamento
Se o provedor fornece vários endereços e você precisa trocá-los periodicamente, escreva um script curto em System, Scripts que altera o parâmetro parent-proxy com o comando /ip proxy set parent-proxy=novo-endereco, e vincule-o a System, Scheduler com o intervalo desejado. Não esqueça que cada novo endereço de proxy deve ser autorizado pelo seu IP no painel do provedor, e que a regra de mangle no output deve considerar todos os endereços possíveis - é mais prático substituir nela o campo Dst. Address por um address list com os endereços do proxy.
Monitoramento e notificações
Em Tools, Netwatch, adicione uma verificação de disponibilidade do endereço do proxy móvel por porta TCP com intervalo de 30 segundos. No campo Down Script, indique um comando de envio de mensagem via /tool e-mail send ou um registro no log com marcação de criticidade. Assim você saberá do problema antes que as contas de anúncios o percebam.
Limitação de velocidade e prioridades
O proxy móvel costuma ser mais lento que o link cabeado. Para que um cliente não consuma todo o recurso, crie em Queues uma fila simples Simple Queue para a sub-rede proxy-clients com um limite, por exemplo 20 Mbit/s para toda a lista, ou filas separadas por endereço. Assim, um scraper em um computador não deixará sem conexão o gerente no computador ao lado.
Log para auditoria
Em Web Proxy Access dá para ativar o campo Log na regra allow. Assim, em System, Logging, com o tópico web-proxy configurado, serão gravados o endereço do cliente e o endereço do recurso solicitado. Para armazenamento prolongado, direcione o log para um servidor syslog remoto via System, Logging, Actions. Lembre-se da carga: em modelos fracos, o log de cada requisição consome bastante do processador.
FAQ: perguntas frequentes sobre a configuração
Dá para jogar todo o tráfego do computador no proxy móvel sem configurar nada no próprio computador?
Para HTTP - sim, via redirect no NAT. Para HTTPS com os recursos padrão do RouterOS - não, porque o Web Proxy não consegue tratar tráfego criptografado de forma transparente. Um esquema totalmente transparente é possível com um container com conversor SOCKS5, descrito na seção para avançados. Na maioria dos casos, é mais simples configurar uma vez o proxy 192.168.88.1:8080 no cliente ou distribuir as configurações via WPAD.
Por que o Web Proxy não aceita login e senha para o proxy pai?
Simplesmente não existe esse campo no RouterOS. Por isso, a condição obrigatória do esquema é a autorização por IP do lado do provedor de proxy. Se o seu plano não permite isso, fale com o suporte do provedor ou use um container.
É obrigatório configurar mangle e tabelas de roteamento se eu tenho um só provedor?
Não. Para um único link, bastam os passos 3, 4 e 7. O mangle e o PBR são necessários quando há uma segunda interface ou quando é preciso separar rigidamente os caminhos do tráfego. Mas vale a pena dominá-los: é uma ferramenta universal do RouterOS que será útil em outras tarefas também.
Como saber por qual interface o tráfego do cliente realmente sai?
Abra Tools, Torch, escolha a interface WAN a testar e ative o filtro por endereço de origem. Se o tráfego do cliente aparece na lte1 e não na ether1, o policy-based routing está funcionando. A segunda forma é IP, Firewall, Connections: as conexões desejadas devem ter a marca conn-lte.
O que acontece se o IP externo do roteador mudar?
O proxy pai deixará de aceitar o roteador e os clientes receberão erros. Atualize a lista de permissões no painel do provedor. Para automatizar, ative IP, Cloud e configure no provedor de proxy a autorização por nome DDNS, caso ele ofereça essa opção.
Dá para usar o servidor SOCKS que existe no menu IP, SOCKS?
Essa seção é um servidor SOCKS, e não um cliente. Ela permite que outros dispositivos se conectem ao roteador como um proxy SOCKS, mas não consegue encaminhar o tráfego para um proxy SOCKS externo. Para a tarefa deste guia ele não serve e é melhor mantê-lo desligado.
Como adicionar um novo computador ao esquema?
Fixe o endereço dele em DHCP Leases com Make Static, adicione o endereço à address list proxy-clients e configure no computador o proxy 192.168.88.1:8080. Não é preciso mudar mais nada - todas as regras se referem à lista.
Dá para excluir sites específicos do proxy para os clientes da lista?
Com a configuração explícita no cliente, adicione os domínios ao campo de exceções do proxy no sistema ou no navegador. Do lado do roteador, para HTTP transparente, dá para adicionar uma regra em Web Proxy Access com Dst. Host e Action - deny, mas isso vai bloquear o site, e não permiti-lo direto. Para roteamento via PBR, adicione os endereços do site a uma address list separada e uma regra de mangle acima da principal com Action - accept; assim o tráfego para eles não receberá a marca.
Como remover totalmente o proxy e voltar tudo como era?
Opção rápida: desativar as regras redirect, mangle e reject com Disable e desmarcar Enabled no Web Proxy. Opção completa: restaurar o backup before-proxy via Files, Restore.
Isso é legal e seguro?
Usar proxies para gerenciar as suas próprias contas de anúncios, para testes e para separar tráfego é uma prática técnica comum. Você é obrigado a cumprir as regras das plataformas com que trabalha e o contrato com o provedor de proxy. Do ponto de vista da segurança, o principal é não deixar o proxy aberto para a internet e não guardar backups sem senha em locais públicos.
Conclusão
Você percorreu todo o caminho: fez o backup, atualizou o RouterOS, fixou os endereços dos dispositivos, ativou o Web Proxy integrado e o vinculou ao proxy móvel do provedor. Depois, direcionou o tráfego dos clientes para o proxy via NAT e configurações explícitas, aprendeu a marcar conexões no mangle, criou uma tabela de roteamento separada e configurou o policy-based routing pela segunda interface. Por fim, protegeu o esquema com firewall e confirmou que tudo funciona, seguindo o checklist.
Agora o proxy no MikroTik vive no nível da rede, e não em cada computador isolado. Um novo colaborador se conecta ao Wi-Fi, entra na lista, recebe as configurações e trabalha com o IP correto sem explicações extras. Ao mesmo tempo, o restante da rede não percebeu nada.
O que fazer depois
- Configure a distribuição automática dos parâmetros de proxy via opção 252 do DHCP, para que novos dispositivos se conectem sem configuração manual.
- Adicione monitoramento da disponibilidade do proxy via Netwatch e notificações.
- Divida os dispositivos em vários grupos com address lists diferentes e elabore tabelas de roteamento separadas para cada um.
- Se você precisa de SOCKS5 ou de autorização por login, estude o pacote Container e teste o esquema com conversor em um roteador de testes.
Onde evoluir
O RouterOS é um sistema profundo, e o mangle com roteamento por políticas é só uma parte dele. Os próximos temas que faz sentido estudar depois deste guia: filas e priorização de tráfego, scripts e agendador para automatizar a rotina, redundância de links com troca automática, e também o trabalho com vários modems LTE em um mesmo dispositivo. Cada um deles se apoia nos conceitos que você já domina: listas de endereços, marcas, tabelas de rotas. Volte a esta instrução como um guia de referência, experimente em uma configuração de teste e não esqueça dos backups antes de cada alteração séria.
