Reverse proxy w prostych słowach i rola mobilnych IP: pełny przewodnik 2026
Spis treści
- Wprowadzenie: dlaczego ten temat jest ważny i co poznasz
- Podstawy: fundamentalne koncepcje (dla nowicjuszy)
- Głębsze zanurzenie: architektura reverse proxy i rola mobilnych ip
- Praktyka 1: projektowanie reverse proxy dla aplikacji webowej
- Praktyka 2: integracja mobilnych ip przez pule rotacyjne
- Praktyka 3: skalowanie, odporność na awarie i wydajność
- Praktyka 4: obserwowalność, ochrona i zarządzanie ruchem
- Praktyka 5: wzorce architektoniczne z mobilnymi ip
- Praktyka 6: krok po kroku uruchomienie pilota w 14 dni
- Praktyka 7: ramy oceny ryzyka i zgodności z normami
- Typowe błędy: czego nie należy robić
- Narzędzia i zasoby: co używać
- Przypadki użycia i wyniki: prawdziwe przykłady zastosowania
- Faq: 10 kluczowych pytań
- Podsumowanie: wnioski i następne kroki
Wprowadzenie: dlaczego ten temat jest ważny i co poznasz
Reverse proxy przestało być tylko "pośrednikiem" między użytkownikiem a serwerem. W roku 2026 stało się rdzeniem architektur internetowych: od przyspieszania aplikacji i bezpiecznego zakończenia szyfrowania po inteligentne routowanie, kanaryjne wydania i obserwowalność. A mobilne IP to nie tylko rzadki typ adresów, lecz cała ekosystem 4G/5G, CGNAT i dynamicznego adresowania, które zmienia podejście do rozdziału ruchu, testowania doświadczeń użytkowników i zwiększania odporności infrastruktury. W tym przewodniku przejdziemy od prostych definicji do zaawansowanego projektowania systemów, prezentując praktyczne metodyki, listy kontrolne, narzędzia i przypadki. Dowiesz się: czym jest reverse proxy i jak różni się od proxy forward; dlaczego mobilne IP nie jest "magiczna anonimowością", ale narzędziem inżynieryjnym; jak zaprojektować schemat odporny na awarie, podłączyć pule mobilnych adresów legalnie i przejrzyście, zbudować obserwowalność i osiągnąć mierzalny wzrost wskaźników wydajności.
Podstawy: fundamentalne koncepcje (dla nowicjuszy)
Czym jest reverse proxy
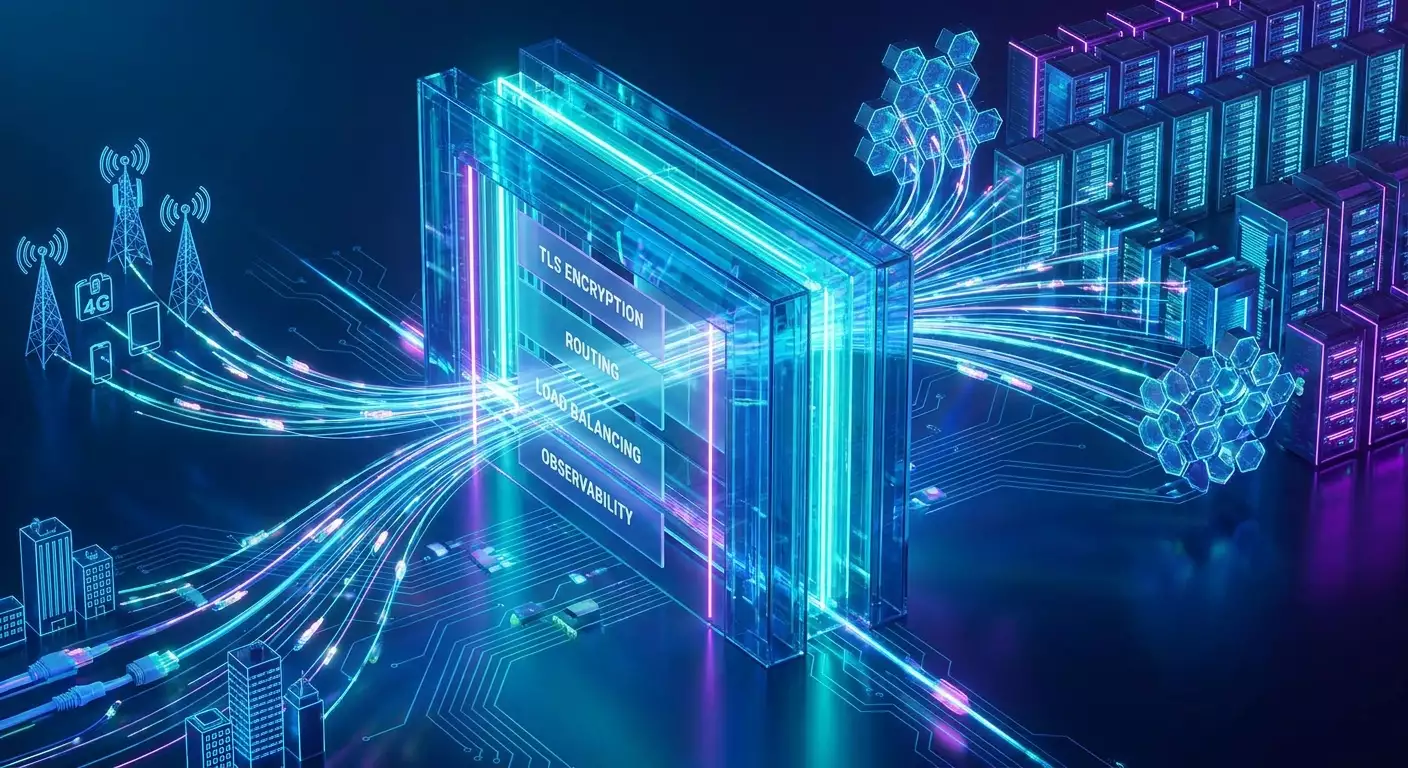
Reverse proxy to komponent sieciowy, który przyjmuje zewnętrzne żądania od klientów (przeglądarki, aplikacje mobilne, integracje) i przekazuje je do jednego lub więcej usług backendowych w ramach twojej infrastruktury. Znajduje się "przed" aplikacjami, ukrywa wewnętrzną topologię, kończy sesje TLS, rozdziela obciążenie, buforuje, kompresuje, przepisuje nagłówki i adresy URL, dodaje uwierzytelnianie, filtrację oraz mechanizmy zabezpieczające. To w rzeczywistości "drzwi frontowe" twojej usługi.
Jak różni się od forward proxy
Forward proxy działa "po stronie klienta": użytkownik lub usługa zwraca się do forward proxy, a ten wykonuje żądania w Internecie. Często korzystają z tego organizacje w celu kontroli i buforowania wychodzącego ruchu. Reverse proxy natomiast obsługuje przychodzący ruch do twoich serwerów. Kluczowa różnica to punkt widzenia: forward proxy przedstawia klienta zewnętrznym zasobom, reverse proxy przedstawia twoje zasoby zewnętrznym klientom.
Czym są mobilne IP i dlaczego są ważne
Mobilne IP to adresy przypisane urządzeniom w sieciach operatorów komórkowych (4G/5G). Zwykle są dynamiczne, często znajdują się za CGNAT (Carrier-Grade NAT), mogą "zmieniać się" podczas ponownego połączenia i często należą do dużych pul, wspólnych dla wielu użytkowników. Dla infrastruktury oznacza to: inną reputację zakresów adresowych w porównaniu do stacjonarnych; cechy routingu; zmienność opóźnień i przepustowości; większą wrażliwość na geografię i warunki radiowe. Wykorzystanie mobilnych IP w kontekście reverse proxy pozwala testować i optymalizować rzeczywistą ścieżkę klienta użytkowników sieci mobilnych, dywersyfikować wychodzące punkty, zapewniać elastyczność podczas integracji i zwiększać odporność tras.
Głębsze zanurzenie: architektura reverse proxy i rola mobilnych IP
Aspekty sieciowe: NAT, CGNAT, IPv6
Sieci mobilne szeroko wykorzystują CGNAT, w którym wielu abonentów dzieli ograniczoną liczbę publicznych adresów IPv4. To prowadzi do szczególnych cech identyfikacji: ten sam publiczny adres może symbolizować wysoki agregowany ruch. Wraz z rozwojem IPv6 operatorzy coraz częściej wydają unikalne prefiksy /64 i wprowadzają prefix delegation. Dla reverse proxy oznacza to: przy analizie logów ważne są dodatkowe parametry (odciski TLS, nagłówki na poziomie aplikacji, stabilne identyfikatory sesji), a polityki ograniczenia przepustowości powinny być budowane jako „hierarchiczne” i multi-faktorowe, nie polegając wyłącznie na IP jako jedynym kluczu.
Protokoły: HTTP/2, HTTP/3, QUIC i TLS 1.3
Nowoczesne reverse proxy to prosperujący stos protokołów. TLS 1.3 zmniejsza narzuty nawiązywania połączenia; HTTP/2 multiplikuje żądania i oszczędza połączenia; HTTP/3 oparty na QUIC jest szczególnie przydatny w sieciach mobilnych z zmiennością opóźnień i utratą pakietów: naprawa utraty na poziomie strumienia, szybka migracja połączeń i skrócenie czasu nawiązywania sesji stabilizują doświadczenie użytkownika. W 2026 roku wsparcie dla HTTP/3 stało się de facto standardem dla publicznych frontów.
Identyfikacja i modele ryzyka
W erze CGNAT jeden adres IP może reprezentować wielu użytkowników lub sesji. Dlatego dojrzała architektura reverse proxy łączy: kontekst aplikacji (sygnały autoryzacji, identyfikator urządzenia), kontekst sieciowy (AS, zakres, protokół), metryki zachowań (częstotliwość, anomalie, entropia ścieżek). Dla legalnych usług kluczowym celem jest nie „ukrywać” żądań, lecz bezpiecznie obsługiwać rzeczywistych klientów, właściwie dzielić kwoty i przewidywać ryzyko przeciążenia lub nadużyć. Mobilne IP są tutaj przydatne jako labolatorium i jako dodatkowy punkt wyjścia, gdzie potrzebny jest zgodny z prawem, udokumentowany kanał przez operatora.
Praktyka 1: Projektowanie reverse proxy dla aplikacji webowej
Cel
Zbudować niezawodny front-end, który przyjmuje ruch, szyfruje, równoważy, buforuje i skaluję bez przestojów, uwzględniając klientów mobilnych i przejrzystą analitykę.
Kroki
- Określ strefę odpowiedzialności. Reverse proxy powinno kończyć sesje TLS, obsługiwać HTTP/2 i HTTP/3, kierować na podstawie prefiksów ścieżek i domen, wdrażać podstawowe polityki ograniczenia przepustowości i kompresji.
- Wybierz technologię. Popularne są NGINX, Envoy, HAProxy, Traefik i Caddy. Dla systemów o wysokim obciążeniu w 2026 roku często wybierano Envoy (bogata macierz L7, filtry) lub NGINX (dojrzałość i wydajność). Dla klastrów kontenerowych — połączenie API bramy Kubernetes z Envoy.
- Pomyśl o certyfikatach. Przechowuj klucze w menedżerach sekretów, włączaj OCSP stapling, stosuj nowoczesne zestawy szyfrowania, planuj automatyzację aktualizacji.
- Warstwa równoważenia. Zaimplementuj routing L7 po domenach i prefiksach; wybierz algorytm (najmniej połączeń, EWMA, na podstawie opóźnień); dodaj health-checki.
- Buforowanie i kompresja. Włącz kompresję Brotli i Gzip, skonfiguruj krótkotrwały bufor dla statycznych zasobów i odpowiedzi API z przewidywalną idempotencją; sprawdzaj zgodność z klientami mobilnych sieci.
- Obserwowalność i logowanie. Eksportuj metryki (RPS, p50/p95/p99 opóźnień, błędy) i śledzenia. Logi — z anonimizacją zgodnie z prawem, z oznaczeniem protokołu i wersji klienta.
- Bezpieczeństwo. Ograniczenie przepustowości na wiele kluczy (IP, token, identyfikator sesji), ochrona przed wolnymi żądaniami, maksymalne rozmiary ciał, ochrona przed niebezpiecznymi nagłówkami. Nie polegaj na adresie IP jako głównym oznaczniku tożsamości.
- HTTP/3 i spadek do HTTP/2. Włącz H3 domyślnie i poprawne downgrady; testuj na urządzeniach w mobilnych sieciach.
Lista kontrolna akceptacji
- Wsparcie dla TLS 1.3, H2, H3; automatyczne aktualizacje certyfikatów;
- Elastyczne routingi po domenach/ścieżkach; zdrowe backendy;
- Bufory i kompresja włączone, wskaźniki wydajności zmierzone;
- Metryki i śledzenie dostępne; logi zanonimizowane;
- Ograniczenie przepustowości wielowymiarowe, udokumentowane zasady wyjątków;
- Plan awaryjny i test odporności wykonany.
Praktyka 2: Integracja mobilnych IP przez pule rotacyjne
Kiedy to jest potrzebne
Mobilne IP są przydatne, gdy: testujesz jakość obsługi użytkowników mobilnych w rzeczywistych warunkach; przeprowadzasz geosensytywne kontrole dostępności; rozdzielasz wychodzące wywołania integracyjne po różnych trasach sieciowych; modelujesz scenariusze użytkowników w regulowanych testach obciążeniowych; zwiększasz odporność na anomalie sieciowe.
Zasady legalności i przejrzystości
- Przestrzegaj przepisów prawa i zasad platform. Wszystkie scenariusze muszą być zgodne z warunkami usług i wymogami regulacyjnymi.
- Loguj źródła i przeznaczenie ruchu z uwzględnieniem polityki danych osobowych i przechowywania.
- Wykorzystuj dostawców, którzy oferują legalne kanały, umowy i przejrzysty model rozliczeniowy.
Plan krok po kroku
- Określ cele. Na przykład: 10% ruchu Synthetics przez mobilne IP do monitorowania; 5 punktów wyjścia według regionów; średnie p95 opóźnienia nie więcej niż 250 ms.
- Wybierz dostawcę mobilnych IP. Weź pod uwagę niezawodność, geografię pul, stabilność sesji, rotację, API. Zwróć uwagę na usługi takie jak mobileproxy.space, gdzie dostępne są pule 4G/5G, rotacje i elastyczne ustawienia. Szczegóły znajdziesz w sekcji Dokumentacja mobilnych IP.
- Zaplanować schemat routingu. Utwórz w reverse proxy oddzielne upstreamy dla wyjść mobilnych; wprowadź politykę, która kieruje określone klasy żądań do odpowiednich pul.
- Rotacja i sesje. Ustal bezpieczny interwał rotacji (na przykład co N minut lub transakcji), zapewnij "lepkość" sesji tam, gdzie jest to krytyczne dla integralności transakcji.
- Obserwowalność według regionów i pul. Metryki i logi oznacz tagami pul i regiony; monitoruj procent błędów, medianę i ogony opóźnień, udział powtórnych połączeń.
- Testowanie. Najpierw 1–2% ruchu, następnie stopniowe zwiększenie do wartości docelowych. Przeprowadzaj testy regresyjne.
- Ekonomia. Porównaj koszt mobilnych IP z wartością scenariuszy: SLA, metryki biznesowe (konwersja z mobilnych, czas odpowiedzi API partnerów), oszczędności na incydentach.
Lista kontrolna
- Udokumentowane cele i KPI;
- Umowa i SLA dostawcy;
- Pule i regiony udokumentowane;
- Polityki routingu i rotacji przetestowane;
- Metryki z tagami pul/regionów włączone;
- Plan wycofania przygotowany.
Jeżeli korzystasz z ekosystemu MobileProxy.space, warto rozpocząć od sekcji Cenniki oraz katalogu Usługi MobileProxy.space, aby dobrać pule i tryby rotacji do swoich potrzeb.
Praktyka 3: Skalowanie, odporność na awarie i wydajność
Strategie skalowania
- Poziome skalowanie frontów. Kilka instancji reverse proxy za równoważnikiem L4 lub adresami Anycast.
- Sharding według domen i tras. Dziel krytyczne i niekrytyczne ścieżki, aby szczytowe obciążenia nie wpływały na usługi transakcyjne.
- Podział warstw danych i zarządzania. Konfiguracje przeprowadzaj przez GitOps, zmiany są atomowe i odwracalne.
Wydajność
- Włączaj zero-copy i optymalizacje gniazd, dostosuj buforowanie;
- Korzystaj z HTTP/3 tam, gdzie obserwuje się dużą utratę pakietów;
- Włącz adaptacyjną kompresję i inteligentne TTL dla buforów;
- Testuj na rzeczywistym ruchu mobilnym: porównuj p95/p99 przed i po zmianach.
Odporność na awarie
- Active-Active między regionami; synchronizacja konfiguracji;
- Health checki z gradacjami ciężkości i szybkimi ewakuacjami;
- Ograniczenie przepustowości z degradacją. W przypadku przeciążenia zmniejszaj "hałaśliwy" ruch, priorytetyzując transakcje;
- Chaos testing. Wstrzykiwanie opóźnień i awarii w celu sprawdzenia automatyki.
Praktyka 4: Obserwowalność, ochrona i zarządzanie ruchem
Obserwowalność
- Metryki na poziomie entry: RPS, kody odpowiedzi, opóźnienia według protokołów;
- Śledzenia end-to-end: od klienta do backendu, z tagowaniem pul mobilnych IP;
- Logi strukturalne i anonimowe, z zachowaniem wystarczającego kontekstu do analizy incydentów.
Ochrona
- Polityki oparte na zachowaniu: progi dla skoków, deduplikacja powtórzeń;
- Filtrowanie niepoprawnych nagłówków i metod;
- Ograniczenia wielkości ciał i czasy oczekiwania;
- Dokładne przestrzeganie norm prawnych i umów użytkowników: brak scenariuszy mających na celu obejście ograniczeń lub zasad.
Inteligentne routowanie
- Traffic shaping według geografii i pul;
- A/B i kanaryjne wydania na poziomie tras;
- Przełączanie według stanu zdrowia backendów i metryk sieciowych.
Praktyka 5: Wzorce architektoniczne z mobilnymi IP
Wzorzec „Multi-exit”
Reverse proxy wybiera wychodzącą pulę w zależności od typu żądania: analityka idzie przez mobilną pulę w regionie użytkownika, transakcje — przez stacjonarny kanał z gwarantowaną przepustowością. To zwiększa odporność na fluktuacje sieciowe i dokładność pomiaru doświadczeń użytkowników.
Wzorzec „Synthetics-back loop”
Część ruchu inicjowana z sieci mobilnych (skryptowalne kontrole dostępności), następnie trafia do twojego reverse proxy. To pozwala na porównanie metryk użytkowników i metryk laboratoryjnych, szybkie wykrywanie degradacji w konkretnych operatorach.
Wzorzec „Geo-affinity”
Żądania są kierowane do pul mobilnych IP odpowiadających geografii użytkownika, dla poprawnego zachowania lokalnego treści i przepisów (lokalne ustawienia, parametry językowe, opodatkowanie), z przejrzystym logowaniem i audytem.
Praktyka 6: Krok po kroku uruchomienie pilota w 14 dni
- Dzień 1–2: Cele, KPI, schemat architektoniczny.
- Dzień 3–4: Rozmieszczenie reverse proxy, TLS, H2/H3.
- Dzień 5–6: Integracja dostawcy mobilnych IP, tworzenie pul i tras, testowa rotacja.
- Dzień 7–8: Metryki, logi, śledzenia, pulpit nawigacyjny według pul i regionów.
- Dzień 9–10: Testowanie obciążeniowe, dostosowanie limitów, pamięci podręcznych, timeoutów.
- Dzień 11–12: Uruchomienie 1–2% ruchu na produkcji, monitorowanie ogonów opóźnień.
- Dzień 13–14: Rozszerzenie do wartości docelowych, końcowy raport z rekomendacjami.
Praktyka 7: Ramy oceny ryzyka i zgodności z normami
Ramy „L-A-W”
- L (Legal): Czy scenariusz jest zgodny z prawem i umowami użytkowników? Kontrola przechowywania logów, terminów, anonimizacji.
- A (Architectural): Czy projekt jest odporny na awarie, retry i duplikacje? Czy są tryby degradacji?
- W (Workflow): Czy proces jest przejrzysty dla zespołów? Dokumentacja, alerty, plan wycofania, audyt zmian.
Lista kontrolna zgodności
- Udokumentowane cele użycia mobilnych IP;
- Podstawa umowna z dostawcą, w tym SLA;
- Polityki logowania i przechowywania uzgodnione z działem prawnym;
- Monitorowanie i alerty obejmują pule/regiony;
- Plan reakcji na incydenty przetestowany.
Typowe błędy: czego NIE należy robić
- Opieranie się tylko na IP. Budowanie uwierzytelniania, kwot i bezpieczeństwa wyłącznie na adresie IP — jest podatne na ataki, szczególnie w mobilnych sieciach z CGNAT.
- Brak obserwowalności dla pul. Bez tagów i przekrojów trudno zrozumieć, gdzie występują opóźnienia i błędy.
- Agressive rotacja. Zbyt częsta zmiana adresów zakłóca sesje, zwiększa błędy i powtórzenia.
- Ignorowanie HTTP/3. W mobilnych sieciach jest to ważny czynnik stabilności.
- Niejasne cele. Bez KPI trudno ocenić efekty ekonomiczne i zwrot z inwestycji.
- Naruszanie zasad usług. Wykorzystanie infrastruktury do nieuczciwych scenariuszy prowadzi do blokad i ryzyka prawnego.
Narzędzia i zasoby: co używać
Reverse proxy i równoważniki
- NGINX: wysoka wydajność, dojrzały ekosystem;
- Envoy: elastyczne filtry, głęboka telemetria, świetna integracja z service mesh i Gateway API;
- HAProxy: przewidywalna wydajność, przejrzyste zarządzanie;
- Traefik, Caddy: szybki start, automatyczne certyfikaty, przyjazna konfiguracja.
Obserwowalność
- Metryki zgodne z Prometeuszem, śledzenie OpenTelemetry, strukturalne logi;
- Pulpity nawigacyjne z podziałem na protokoły, pule, regiony.
Mobilne IP
Przy wyborze dostawcy zwróć uwagę na przezroczystość prawna, SLA, geografię, gęstość pul, odporność rotacji i API. Dla początków wygodnie jest skorzystać z ekosystemu mobileproxy.space: katalogi pul, elastyczna rotacja, klarowna integracja z reverse proxy i szczegółowe sekcje w dokumentacji.
Przypadki użycia i wyniki: prawdziwe przykłady zastosowania
Przykład 1: Poprawa wydajności mobilnego frontu
Cel: zmniejszenie opóźnienia p95 dla użytkowników mobilnych. Działania: włączono HTTP/3, dostosowano buforowanie, przeprowadzono A/B przez reverse proxy, weryfikowano na ruchu Synthetics z mobilnych IP. Wynik: mediana — stabilna, p95 znacznie spadł, udział powtórzeń się zmniejszył. Główny wkład — HTTP/3 i optymalizacja pamięci podręcznej.
Przykład 2: Geo-aferywność dla kampanii regionalnych
Cel: odpowiednia personalizacja i stabilne metryki dostępności w wybranych regionach. Działania: routowanie przez pule mobilnych IP odpowiadające regionom; obserwowalność z tagami; kanaryjne wydania. Wynik: zmniejszenie błędów w regionach, poprawa wskaźników zaangażowania dzięki odpowiednim lokalnym ustawieniom.
Przykład 3: Odporność integracji partnerów
Cel: stabilność wychodzących wywołań do API partnerów. Działania: podział ruchu na pule, limity czasowe i ponowne wywołania z jitterem, kwoty według kluczy, trasy fallback. Wynik: zmniejszenie incydentów spowodowanych fluktuacjami sieciowymi oraz przyspieszenie przywracania usług przy degradacjach.
Przykład 4: Ekonomia i ROI pilota
Cel: ocenić rentowność. Działania: metryki przed/po, uwzględnienie kosztów na mobilne pule, korelacja z metrykami biznesowymi (czas odpowiedzi, konwersja użytkowników mobilnych, wskaźnik błędów). Wynik: pozytywna dynamika metryk i przejrzysty model kosztów, pozwalający na skalowanie scenariusza.
FAQ: 10 kluczowych pytań
1. Jaka jest praktyczna różnica między reverse proxy a forward proxy?
Forward proxy obsługuje wychodzący ruch klienta w Internecie, a reverse proxy — przychodzący ruch do twoich serwerów. Reverse proxy to frontowe drzwi twojej usługi: TLS, równoważenie obciążenia, buforowanie, routy, zabezpieczenia i obserwowalność.
2. Po co stosować mobilne IP razem z reverse proxy?
Aby modelować prawdziwe doświadczenia użytkowników mobilnych, dywersyfikować wychodzące trasy, zwiększać odporność i odpowiednio uwzględniać czynniki geograficzne. To narzędzie inżynierii wydajności i niezawodności, a nie sposób na ukrycie.
3. Jak przestrzegać prawa i zasad platform?
Pracuj z legalnymi dostawcami, dokumentuj cele i logi, szanuj warunki usług. Nie używaj infrastruktury do omijania ograniczeń ani nieuczciwych scenariuszy.
4. Czy HTTP/3 jest niezbędne?
W sieciach mobilnych HTTP/3 zazwyczaj zapewnia poprawę stabilności i wydajności dzięki QUIC. Włącz je z poprawnym przechodzeniem do HTTP/2.
5. Jak skonfigurować rotację mobilnych IP?
Wybierz interwał, który nie łamie sesji, na przykład według czasu lub liczby transakcji. Oznacz metryki tagami pul i regionów, testuj degradacje.
6. Jakie narzędzia wybrać?
NGINX i HAProxy — dla wydajności i prostoty; Envoy — dla zaawansowanej logiki L7 i telemetrii; Traefik i Caddy — szybki start. Do mobilnych IP odpowiednie są usługi z przezroczystą rotacją i SLA, takie jak mobileproxy.space.
7. Jak mierzyć efekty?
Ustal KPI: p95/p99 opóźnień, wskaźnik błędów, ponowne wywołania, konwersja użytkowników mobilnych. Porównuj przed i po, przeprowadzaj testy A/B na poziomie tras.
8. Jakie ryzyka wiążą się z mobilnymi IP?
Zmienność opóźnień, wspólne zakresy wynikające z CGNAT, wymagania dotyczące legalności i logowania. Zmniejsz ryzyka mądrym rotowaniem, obserwowalnością i przejrzystą architekturą.
9. Co jest krytyczne dla bezpieczeństwa reverse proxy?
Nowoczesny TLS, filtrowanie nagłówków, limity zapytań i rozmiarów, ochrona przed wolnymi atakami, kwoty wielowymiarowe oraz jasne logi zdarzeń.
10. Jak szybko zacząć?
Wdroż reverse proxy z TLS, włącz H2/H3, dodaj podstawowe limity i logi. Podłącz małą pulę mobilnych IP do testów Synthetics, dostosuj obserwowalność i stopniowo rozwijaj scenariusze.
Podsumowanie: wnioski i następne kroki
Reverse proxy to warstwa strategiczna, która określa szybkość, niezawodność i bezpieczeństwo twojej usługi. Mobilne IP wzmacniają tę warstwę, przybliżając cię do rzeczywistych doświadczeń użytkowników i dodając elastyczności tras. Istotne są trzy zasady: legalność i przejrzystość, obserwowalność i metryki, oszczędne podejście do wydajności i sesji. Następne kroki: określ KPI i scenariusze, włącz HTTP/3 i telemetrię, wybierz dostawcę mobilnych IP z klarownym SLA, przeprowadź dwutygodniowy pilotaż i oceń efekty. Zaczynaj od małych kroków — i przekształc reverse proxy w motor wzrostu jakości obsługi i odporności biznesu.
