Łańcuchy proxy: jak skonfigurować i przetestować — krok po kroku
Spis treści
- Wprowadzenie
- Przygotowanie wstępne
- Podstawowe pojęcia
- Krok 1: określamy zadania i wymagania
- Krok 2: wybieramy i przygotowujemy proxy
- Krok 3: instalujemy i konfigurujemy proxychains-ng
- Krok 4: zbieramy i sprawdzamy łańcuch
- Krok 5: integrujemy łańcuch z aplikacjami i narzędziami
- Krok 6: optymalizujemy prędkość i stabilność
- Weryfikacja wyniku
- Typowe błędy i rozwiązania
- Dodatkowe możliwości
- Faq
- Podsumowanie
Wprowadzenie
W tym przewodniku krok po kroku skonfigurujesz i uruchomisz działający łańcuch proxy, nauczysz się zarządzać jego konfiguracją, testować stabilność, mierzyć prędkość, a także wyszukiwać i eliminować błędy. Szczegółowo omówimy instalację i konfigurację proxychains-ng na Linuxie, macOS oraz w WSL, a także alternatywę dla Windows z interfejsem graficznym. W trakcie korzystania otrzymasz jasny, powtarzalny wzór działania, który zapewnia stabilny rezultat.
Ten materiał jest skierowany do zaawansowanych użytkowników, inżynierów i specjalistów do testów, którzy chcą zarządzać wychodzącymi połączeniami sieciowymi aplikacji: do debugowania systemów korporacyjnych, testowania rozproszonych usług, symulowania różnych warunków sieciowych oraz analizy zachowania aplikacji podczas routingu przez kilka proxy. Nie będziemy omawiać ani promować nielegalnych scenariuszy i wszelkich naruszeń przepisów prawa.
Podejmuje się, że pewnie posługujesz się terminalem, rozumiesz podstawowe zagadnienia dotyczące połączeń sieciowych oraz TCP/IP, potrafisz instalować programy i edytować pliki konfiguracyjne. Tymczasem wszystkie kroki są opisane na tyle szczegółowo, że będziesz mógł je powtórzyć bez niejasności.
Ile czasu będzie to wymagać: na przygotowanie i skonfigurowanie łańcucha potrzebujesz 40-60 minut; na pełne testowanie, pomiary i debugowanie — jeszcze 20-60 minut, w zależności od skomplikowania i liczby proxy. Średnio zakładaj 1,5-2 godziny na pewny wynik.
Przygotowanie wstępne
Przed rozpoczęciem upewnij się, że masz dostęp do niezbędnych zasobów oraz celów. To pomoże uniknąć bezsensownych prób i prawidłowo interpretować wszelkie pomiary.
Wymagane narzędzia, programy, dostępy
- System operacyjny: Linux (Debian/Ubuntu, CentOS/AlmaLinux itp.), macOS lub Windows 10/11 (najlepiej z WSL do pracy z proxychains-ng), albo Windows z alternatywą w GUI (na przykład Proxifier lub ProxyCap).
- Prawa administracyjne do instalacji pakietów i edytowania plików konfiguracyjnych systemu (na Linux/macOS/WSL).
- Aktywne serwery proxy: HTTP(S) i/lub SOCKS5, z dostępnymi IP, portami i, w razie potrzeby, loginem/hasłem. Dla pewności korzystaj z sprawdzonych dostawców. Na przykład, jeśli potrzebujesz stabilnych mobilnych adresów i ułatwionej rotacji, sprawdź serwis mobilnych proxy mobileproxy.space.
- Narzędzia linii poleceń: curl, ping, traceroute lub mtr, time, dig/nslookup. Na Windows — ich odpowiedniki lub wersja w WSL.
Wymagania systemowe
- Wolne miejsce: 100-300 MB na pobranie i instalację pakietów.
- Stabilne połączenie internetowe bez ograniczeń ze strony twojej sieci na używane porty proxy.
- Dostęp do plików konfiguracyjnych proxychains-ng (zwykle /etc/proxychains.conf lub /etc/proxychains4.conf) — dostęp do odczytu/zapisu.
Co należy pobrać, zainstalować i skonfigurować
- Linux/WSL: pakiet proxychains-ng (często nazywany proxychains4). Zainstaluj go przez menedżera pakietów.
- macOS: proxychains-ng przez Homebrew.
- Windows (bez WSL): zainstaluj Proxifier lub ProxyCap, aby zbudować łańcuch przez GUI. Jeśli preferujesz terminal — zainstaluj WSL i użyj podejścia Linuxowego.
Tworzenie kopii zapasowych
Jeśli na maszynie jest już zainstalowany proxychains-ng, utwórz kopię zapasową konfiguracji:
- Skróć /etc/proxychains.conf (lub /etc/proxychains4.conf) do pliku z datą, na przykład /etc/proxychains.conf.bak-YYYYMMDD.
- Zapisz aktualne ustawienia: zachowaj listę proxy, parametry łańcucha i time-out.
⚠️ Uwaga: Nawet jeśli jesteś pewien swoich umiejętności, kopia zapasowa pozwoli szybko wrócić do działającej konfiguracji. To oszczędza czas przy niejasnych błędach.
✅ Weryfikacja: Upewnij się, że masz listę proxy, dostęp do instalacji oprogramowania oraz kopię zapasową konfiguracji (jeśli taka była). Musisz dokładnie znać cel, do którego będziesz dostosowywał łańcuch, i mieć przygotowane wszystkie loginy/hasła do proxy.
Podstawowe pojęcia
Kluczowe terminy w uproszczonym języku
- Serwer proxy — pośredniczący serwer, przez który aplikacja nawiązuje wychodzące połączenie. Może być HTTP(S) lub SOCKS5. SOCKS5 jest częściej bardziej uniwersalny dla różnych protokołów na poziomie TCP.
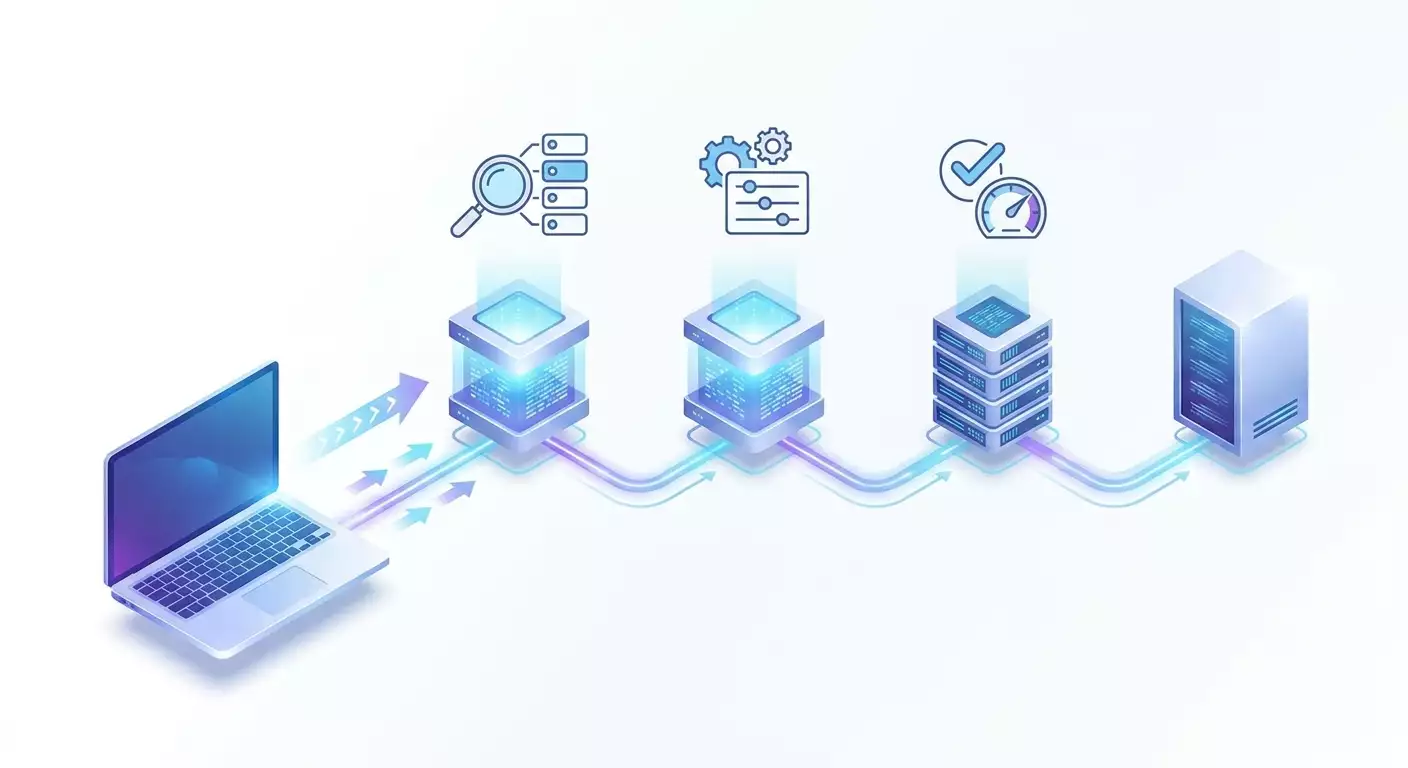
- Łańcuch proxy — sekwencja kilku serwerów proxy, przez które przechodzą połączenia: aplikacja → proxy 1 → proxy 2 → … → docelowy zasób. To pozwala na elastyczne zarządzanie trasą i warunkami połączenia.
- Proxychains — narzędzie, które przekierowuje wywołania sieciowe aplikacji przez jedno lub kilka proxy, zgodnie z ustaloną konfiguracją. Częściej używane jest proxychains-ng (aktualna wersja).
- Tryby łańcucha — sposoby wyboru i użycia proxy w łańcuchu: ścisła sekwencja, dynamiczny (pomijający nieaktywnych węzłów), losowa kolejność itp.
- Time-outy — ograniczenia czasowe na nawiązywanie połączenia i odczyt danych. Zbyt małe — częste przerywania; zbyt duże — długotrwałe „zawieszenia”.
Podstawowe zasady działania
Proxychains przechwycuje systemowe wywołania biblioteki sieciowej i kieruje ruch aplikacji przez ustalone proxy. Konfiguracja ustala, ile węzłów używać, w jakiej kolejności, jak postępować w razie awarii, gdzie kierować zgłoszenia DNS (lokalnie lub przez proxy). To właśnie łańcuch i jego tryby określają odporność i cechy połączenia.
Kiedy łańcuchy proxy są potrzebne, a kiedy nie
- Potrzebne, jeśli testujesz rozproszone aplikacje, sprawdzasz zachowanie klienta oprogramowania w różnych trasach sieciowych, modelujesz opóźnienia i jitter, lub centralizujesz wychodzące połączenia przez zaufane węzły.
- Potrzebne, jeśli ważne jest uzgodnienie połączeń przez zatwierdzone w firmie punkty wyjścia do internetu, ograniczenie dostępu na zasadach, logowanie wychodzących sesji lub przeprowadzanie eksperymentów obciążeniowych z kontrolowanym routowaniem.
- Zasadniczo, nie są potrzebne, jeśli masz jednogłośnie zaufane korporacyjne proxy o wystarczającym poziomie odporności, a dodanie łańcucha nie przyniesie korzyści; jeśli dodanie węzłów jedynie zwiększy opóźnienie, skomplikuje diagnozę i obniży stabilność bez wymiernych korzyści.
Rada: Na początku zwróć uwagę, co jest dla Ciebie ważniejsze — stabilność czy prędkość. Od tego zależy wybór trybów łańcucha i time-outów. W sekcji „Krok 6: Optymalizujemy prędkość i stabilność” szczegółowo omówiono, jak znaleźć równowagę.
Krok 1: Określamy zadania i wymagania
Celem etapu: Sformułowanie, do czego potrzebny jest łańcuch, jakie typy proxy użyć, jakie parametry są istotne (prędkość, stabilność, kontrola błędów, routowanie DNS).
Szczegółowa instrukcja
- Opisz zadanie w jednym zdaniu. Przykład: „Muszę uruchomić klienta testowego, aby wszystkie połączenia TCP przechodziły przez trzy węzły: SOCKS5 w centrum danych, następnie proxy HTTP w biurze, a potem mobilne proxy.”
- Wybierz typy proxy. Do uniwersalnych połączeń TCP użyj SOCKS5 przynajmniej na pierwszym węźle. HTTP(S) nadaje się do ruchu HTTP i niektórych narzędzi, takich jak curl.
- Określ tryb łańcucha. Jeśli ważniejsze jest działanie „jakoś”, wybierz tryb dynamiczny, który pomija nieaktywnych węzłów. Jeśli istotny jest ustalony szlak, użyj ścisłe sekwencje.
- Określ, jak obsługiwać DNS. Zaleca się wysyłanie zgłoszeń DNS przez proxy (remote DNS), aby zachowanie odpowiadało końcowemu celowi trasy w łańcuchu.
- Zbierz dane wejściowe dla każdego proxy: adres IP lub nazwa domeny, port, protokół (http, https, socks5), login/hasło, dopuszczalne limity połączeń, polityka dostawcy.
- Zehwtwy wprowadź pożądane time-outy. Zacznij od tcp_connect_time_out = 8000–10000 ms i tcp_read_time_out = 15000–20000 ms. Później zoptymalizuj.
Ważne punkty: Wyraźnie oddzielaj wymagania dotyczące dostępności od wymagań dotyczących prędkości. Jeśli włączysz zbyt wiele węzłów, opóźnienie wzrośnie. Każde ogniwo to potencjalny punkt awarii.
⚠️ Uwaga: Korzystaj tylko z proxy dostarczanych przez legalnych dostawców, które są przeznaczone do twoich zadań. Przestrzegaj polityki bezpieczeństwa w swojej organizacji. Nie stosuj łańcuchów do działań naruszających prawo lub zasady usług.
Oczekiwany wynik: Posiadasz dokument z listą proxy, trybem łańcucha, parametrami DNS i time-outami, celami oraz kryteriami sukcesu.
Możliwe problemy i rozwiązania: Jeśli nie jesteś pewien co do typów proxy — zacznij od jednego SOCKS5 i jednego HTTP. Jeśli dostawca podał nazwy domen — sprawdź ich rozwiązywanie przez dig/nslookup przed rozpoczęciem ustawień.
✅ Weryfikacja: Sprawdź, czy lista proxy jest kompletna: dla każdego istnieje adres/port, protokół, dane logowania (jeśli są potrzebne). Upewnij się, że zapisałeś tryb łańcucha i parametry time-outów.
Krok 2: Wybieramy i przygotowujemy proxy
Celem etapu: Uzyskanie sprawdzonych, działających węzłów do łańcucha, przetestowanie podstawowej dostępności i prędkości, upewnienie się o poprawności danych logowania.
Szczegółowa instrukcja
- Sprawdź dostępność każdego proxy po IP/domenie i porcie. Używając Linux/macOS/WSL, użyj polecenia telnet IP PORT lub nc -vz IP PORT. Na Windows możesz użyć Test-NetConnection IP -Port PORT w PowerShell.
- Sprawdź autoryzację. Dla proxy HTTP wykonaj curl --proxy http://user:pass@IP:PORT http://example.org. Dla SOCKS5 użyj curl --socks5 user:pass@IP:PORT http://example.org. Zastąp parametry swoimi. Upewnij się, że zwracana jest strona lub kod 200-302.
- Mierz przybliżone opóźnienie. Wykonaj curl -w "%{time_connect} %{time_starttransfer} %{time_total}\n" -o /dev/null -s --proxy ... http://example.org. To da wstępne metryki połączenia przez konkretny węzeł.
- Zapisz wyniki w tabeli: węzeł, protokół, port, autoryzacja, średnie opóźnienie, komentarze. Wyklucz wyraźnie niestabilne węzły.
- Jeśli używasz mobilnych proxy do symulacji sieci operatorów, przetestuj ich rotację po stronie dostawcy. Na przykład, na osobistym koncie dostawców takich jak mobileproxy.space zazwyczaj ustawia się interwały zmiany IP oraz wydawane są indywidualne dostęp.
Ważne punkty: Testuj każdy węzeł z osobna przed zbudowaniem łańcucha. Umożliwia to łatwiejszą lokalizację problemów oraz zrozumienie wkładu każdego proxy w opóźnienie.
Rada: Zaplanuj przynajmniej jeden zapasowy węzeł dla każdego typu proxy. To pozwoli szybko przełączyć się w razie awarii bez konieczności przerabiania całego łańcucha.
Oczekiwany wynik: Masz dwa-trzy sprawdzone węzły (lub więcej, jeśli to konieczne), w każde poprawnie przechodzą połączenia, a ty znasz ich podstawowe opóźnienia.
Możliwe problemy i rozwiązania: Jeśli połączenie się nie nawiązuje — sprawdź, czy lokalny firewall nie blokuje portu proxy. Zapytaj dostawcę, czy połączenia są ograniczone przez adresy IP źródła, oraz czy twój wychodzący IP jest na białej liście (jeśli to konieczne).
✅ Weryfikacja: Upewnij się, że curl pomyślnie uzyskuje stronę przez każde proxy, a opóźnienia są w rozsądnych granicach dla twojego zadania.
Krok 3: Instalujemy i konfigurujemy proxychains-ng
Celem etapu: Zainstalować proxychains-ng, przygotować podstawową konfigurację, włączyć potrzebny tryb łańcucha oraz zdalne DNS.
Linux i WSL
- Zaktualizuj repozytoria: wykonaj sudo apt update (Debian/Ubuntu) lub sudo dnf makecache (RHEL/AlmaLinux) lub sudo zypper refresh (SUSE).
- Zainstaluj pakiet proxychains-ng: na Debian/Ubuntu — sudo apt install -y proxychains4; na RHEL/AlmaLinux — sudo dnf install -y proxychains-ng; na Arch — sudo pacman -S proxychains-ng.
- Znajdź ścieżkę do pliku konfiguracyjnego: zwykle /etc/proxychains.conf lub /etc/proxychains4.conf. Wykonaj ls /etc/proxychains*, aby zobaczyć dokładny plik.
- Utwórz kopię zapasową: sudo cp /etc/proxychains.conf /etc/proxychains.conf.bak-YYYYMMDD (zastąp ścieżkę, jeśli plik nazywa się inaczej).
- Otwórz konfigurację w edytorze: sudo nano /etc/proxychains.conf (lub sudo nano /etc/proxychains4.conf).
- Wybierz tryb łańcucha: odkomentuj jedną z dyrektyw: dynamic_chain (zalecane na początek), strict_chain (ściśle według porządku) lub random_chain (losowy wybór). Na początek użyj dynamic_chain.
- Włącz zdalne DNS: upewnij się, że linia proxy_dns jest obecna i niezakomentowana. To skieruje DNS przez łańcuch.
- Ustaw time-outy: dodaj lub edytuj linie tcp_connect_time_out 10000 i tcp_read_time_out 20000 (wartości w milisekundach, dostosuj do swojej sieci).
- W sekcji [ProxyList] dodaj swoje proxy w ustalonej kolejności. Przykłady formatów: http IP PORT; http IP PORT USER PASS; socks5 IP PORT; socks5 IP PORT USER PASS.
- Zapisz plik i zamknij edytor. W nano naciśnij Ctrl+O, Enter, a następnie Ctrl+X.
macOS
- Zainstaluj Homebrew, jeśli nie jest zainstalowany.
- Wykonaj brew install proxychains-ng.
- Otwórz konfigurację, zazwyczaj /usr/local/etc/proxychains.conf lub /opt/homebrew/etc/proxychains.conf w zależności od architektury. Sprawdź dokładną ścieżkę poleceniem brew info proxychains-ng.
- Powtórz kroki z części Linux dotyczące wyboru trybu, włączania proxy_dns, time-outów i uzupełnienia [ProxyList].
Windows: dwa warianty
Wariant A: WSL + proxychains-ng
- Zainstaluj WSL i dystrybucję Ubuntu z Microsoft Store.
- Otwórz terminal WSL, zainstaluj proxychains-ng jak w sekcji Linux.
- Uruchamiaj potrzebne narzędzia konsolowe przez proxychains w WSL. Jeśli musisz proxyfikować aplikacje Windows z GUI, rozważ Wariant B.
Wariant B: Proxifier (lub ProxyCap)
- Zainstaluj Proxifier.
- Otwórz menu Profile → Proxy Servers → Add.
- Dodaj każde proxy: podaj adres, port, protokół (SOCKS5/HTTPS), w razie potrzeby login/hasło. Kliknij Check, aby sprawdzić połączenie.
- Utwórz łańcuch: Profile → Proxy Chains → Add → wybierz proxy w ustalonej kolejności → OK.
- Skonfiguruj zasady: Profile → Proxification Rules → Add → Nazwij zasadę, wybierz aplikację (lub „Każda”), a następnie w Action wskaż używaną łańcuch.
- Zapisz profil.
Ważne punkty: W proxychains-ng nazwy węzłów w [ProxyList] są przetwarzane przy rozwiązywaniu przez proxy, jeśli włączony jest zdalny DNS. O ile to możliwe, używaj IP, aby wykluczyć zbędne niepewności na etapie uruchamiania.
Rada: Zacznij od dwóch węzłów: SOCKS5 → HTTP. Dzięki temu szybciej zobaczysz działający schemat, a następnie możesz dodać trzeci węzeł, jeśli zajdzie taka potrzeba.
Oczekiwany wynik: Proxychains zainstalowano, podstawowa konfiguracja wypełniona, ustalono tryb łańcucha, opcja proxy_dns i time-outy. W Proxifier — stworzono łańcuch i zasady.
Możliwe problemy i rozwiązania: Jeśli polecenie proxychains nie jest dostępne — upewnij się, że pakiet został zainstalowany, i sprawdź nazwę binarnego pliku (w niektórych systemach to proxychains4). Na macOS sprawdź ścieżkę do konfiguracji przez brew info. W Proxifier przy błędach Check weryfikuj login/hasło i protokół.
✅ Weryfikacja: Wykonaj przez proxychains polecenie curl do zaufanej strony i upewnij się, że odpowiedź jest poprawna. W Proxifier uruchom aplikację pod zasadą i obserwuj log w czasie rzeczywistym — powinieneś zobaczyć przejście przez wszystkie ustalone węzły.
Krok 4: Zbieramy i sprawdzamy łańcuch
Celem etapu: Poprawne zorganizowanie kolejności węzłów, potwierdzenie przejścia przez każdy z nich i uzyskanie podstawowych metryk prędkości i stabilności.
Szczegółowa instrukcja
- Ustal kolejność w konfiguracji [ProxyList] na Linux/macOS/WSL. Przykład: najpierw socks5 203.0.113.10 1080 user pass, potem http 198.51.100.20 3128 user pass, następnie socks5 192.0.2.30 1080 user pass. Zapisz plik.
- Jeśli używasz proxychains-ng w trybie dynamic_chain, pozostaw go, aby w razie niedostępności jakiegoś węzła ruch kierował się przez pozostałe. Dla ścisłej kontroli ustaw strict_chain i upewnij się, że wszystkie ogniwa działają.
- Testowe polecenie: proxychains curl -I http://example.org. Jeśli w twoim systemie binarny plik to proxychains4, zamień go. Oczekuj nagłówków odpowiedzi HTTP. Przy sukcesie przejdź do zasobów HTTPS: proxychains curl -I https://example.org.
- Ustal zewnętrzny IP. Wykonaj proxychains curl -s https://ifconfig.me (lub inny serwis, który podaje twój publiczny IP). Zapisz wynik. Następnie tymczasowo zmień kolejność węzłów i powtórz, aby upewnić się, że wyjście rzeczywiście się zmienia.
- Zbierz podstawowe metryki: proxychains time curl -o /dev/null -s -w "%{time_connect} %{time_starttransfer} %{time_total}\n" https://example.org. Powtórz 3-5 razy i oblicz średnią.
- Na Windows z Proxifier uruchom curl w CMD/PowerShell i upewnij się w logu Proxifier, że ruch przechodzi przez łańcuch. Alternatywnie, podłącz konkretne aplikacje pod zasadą i sprawdź połączenia w logu.
Ważne punkty: Aby poprawnie ocenić, zmieniaj tylko jeden parametr na raz: kolejność węzłów lub time-out. Dzięki temu szybciej znajdziesz wąskie gardło. Zapisz wyniki w tabeli.
Rada: Jeśli dodajesz mobilne proxy jako finalny węzeł, pamiętaj, że opóźnienia mogą być wyższe niż węzłów w centrum danych. To normalne i odzwierciedla rzeczywiste warunki sieci operatorów.
⚠️ Uwaga: Nie komplikuj łańcucha bez potrzeby. Każdy dodatkowy węzeł zwiększa prawdopodobieństwo awarii i czas nawiązania połączenia. Opieraj się na celach z „Kroku 1”.
Oczekiwany wynik: Łańcuch poprawnie kieruje ruch, zewnętrzny IP odpowiada oczekiwanym, podstawowe opóźnienia zostały zarejestrowane. W logach Proxifier widać przejście przez wszystkie ogniwa.
Możliwe problemy i rozwiązania: Jeśli połączenia przerywają się podczas HTTPS, sprawdź zgodność proxy z tunelowaniem TLS. Upewnij się, że HTTP-proxy wspiera CONNECT. W przypadku problemów z DNS wyłącz lokalne rozwiązywanie i włącz proxy_dns.
✅ Weryfikacja: Wykonaj 3-5 zapytań z rzędu przez łańcuch i upewnij się o stabilności odpowiedzi, a także o powtarzalności pomiarów czasu. Zewnętrzny IP powinien odpowiadać IP ostatniego węzła (lub temu, co oczekujesz przy konkretnym ustawieniu).
Krok 5: Integrujemy łańcuch z aplikacjami i narzędziami
Celem etapu: Uruchomienie rzeczywistych aplikacji i narzędzi przez łańcuch, ustalenie zasad dla elastycznego routingu, sprawdzenie poprawności działania DNS i protokołów.
Szczegółowa instrukcja
- Integracja z curl i wget. Uruchamiaj curl przez proxychains: proxychains curl https://example.org. Dla wget: proxychains wget https://example.org/file.zip. Sprawdź pobieranie.
- Integracja z narzędziami językowymi. Przykład dla Pythona: proxychains python -m pip install pakiet. Sprawdź załadunek pakietu.
- Integracja z git. Wykonaj proxychains git clone https://adres/repozytorium.git i upewnij się, że klonowanie zakończyło się sukcesem.
- Przeglądarki. Na Linux/macOS możesz uruchamiać przeglądarkę przez proxychains, ale pamiętaj, że objętość aktywności sieciowej będzie duża. Zacznij od lekkich aplikacji, a potem przejdź do przeglądarki. Na Windows użyj zasady Proxifier na plik wykonywalny przeglądarki.
- Docker/kontenery. Jeśli testujesz klienta aplikacyjnego w kontenerach, uruchom je w środowisku, gdzie dostępne jest proxychains, lub ustaw zmienne środowiskowe HTTP_PROXY/HTTPS_PROXY/SOCKS5 (jeśli aplikacja je obsługuje). Pamiętaj, że zmienne środowiskowe to alternatywny sposób, ale nie zawsze tożsamy z proxychains.
- Elastyczne zasady w Proxifier. Stwórz osobne zasady dla różnych aplikacji: np. dla twojego klienta testowego — łańcuch z trzech węzłów, a dla narzędzi aktualizacji — tylko jedno zaufane proxy.
Ważne punkty: Nie wszystkie aplikacje działają równie dobrze przez HTTP-proxy w multiwęzłowym łańcuchu. W złożonych przypadkach stosuj SOCKS5 na wchodzących ogniwach.
Rada: Jeśli aplikacja wspiera własne ustawienia proxy, porównaj wyniki dwóch podejść: wbudowane ustawienia versus wymuszone uruchomienie przez proxychains. Wybierz ten wariant, w którym przewidywalność jest wyższa, a awarie mniejsze.
Oczekiwany wynik: Kluczowe aplikacje uruchamiają się przez łańcuch, wykonują działania sieciowe bez błędów, a okna logów potwierdzają routowanie przez ustalone węzły.
Możliwe problemy i rozwiązania: Jeśli aplikacja ignoruje systemowe wywołania i proxychains nie działa — sprawdź, czy nie używa niestandardowych stosów sieciowych. W takim przypadku polegaj na zasadach Proxifier (Windows) lub szukaj parametrów konkretnej aplikacji dla wymuszonego użycia proxy.
✅ Weryfikacja: Uruchom scenariusz docelowy w aplikacji (np. pobieranie danych) i upewnij się, że połączenia przechodzą przez ogniwa łańcucha, a zewnętrzny IP odpowiada oczekiwanym.
Krok 6: Optymalizujemy prędkość i stabilność
Celem etapu: Ustalenie kompromisu między opóźnieniem a niezawodnością, dostosowanie time-outów i trybów, minimalizowanie liczby przerw i prób ponownych.
Szczegółowa instrukcja
- Zbierz metryki wzorcowe. Dla każdej wersji trybu (dynamic_chain, strict_chain, random_chain) wykonaj po 10 identycznych zapytań i odnotuj średnią i rozrzut time_connect, time_starttransfer, time_total.
- Dostosuj time-outy. Jeśli często widzisz długie zawieszenia przy połączeniu — zwiększ tcp_connect_time_out o 2000-5000 ms. Jeśli często „wiesza” się odczyt — zwiększ tcp_read_time_out o 2000-5000 ms. Po każdej zmianie powtórz szereg pomiarów.
- Oceń wkład każdego ogniwa. Tymczasowo uruchamiaj ruch przez jeden węzeł, a następnie dodawaj drugi, trzeci i mierz wzrost opóźnienia. To pokaże wąskie gardła.
- Rozważ różną rolę węzłów. Umieść na początku najszybszy i najstabilniejszy proxy, aby szybciej nawiązać połączenie. Węzeł z dodatkowymi logikami (np. mobilny) pozostaw na końcu, jeśli ważna jest ostateczna trasa.
- Zmieniaj kolejność przy random_chain. Jeśli używasz wyboru losowej kolejności, sprawdź statystyki w wielu próbach. Upewnij się, że nie występuje skrajnie wolna kombinacja, krytyczna dla twoich scenariuszy.
- W Proxifier przetestuj alternatywne łańcuchy i zasady. Ustal różne łańcuchy dla różnych aplikacji i porównaj stabilność.
Ważne punkty: Każda optymalizacja opiera się na metrykach. Nie zmieniaj jednocześnie wielu parametrów. Prowadź dziennik zmian i wyników.
Rada: Włącz quiet_mode w proxychains-ng, gdy wszystko stabilizujesz, aby mniej się rozpraszać na wyjściowej terminali. Na etapie diagnozy — wręcz przeciwnie, trzymaj szczegółowe wyjście włączone.
Oczekiwany wynik: Uzyskałeś konfigurację, w której operacje docelowe przebiegają szybko i stabilnie, częstotliwość time-outów jest minimalna, a metryki są powtarzalne.
Możliwe problemy i rozwiązania: Jeśli rozrzut czasów jest duży — sprawdź jakość sieci między węzłami, zapytaj dostawcę proxy o limity i aktualne obciążenia. W razie potrzeby wymień wolny węzeł na zapasowy z twojej listy.
✅ Weryfikacja: Powtórz serię 20-30 zapytań. Jeśli medianowy czas i 95. percentyl są stabilne w dopuszczalnych granicach, optymalizacja została przeprowadzona pomyślnie.
Weryfikacja wyniku
Teraz zbierzmy wszystko w całość i upewnijmy się, że łańcuch odpowiada celom z „Kroku 1”.
Lista kontrolna
- Proxychains lub Proxifier są zainstalowane i skonfigurowane.
- Tryb łańcucha wybrano świadomie (dynamiczny, ścisły lub losowy).
- Włączono remote DNS (proxy_dns) w razie potrzeby.
- Lista proxy jest aktualna, każdy węzeł został sprawdzony z osobna.
- Time-outy są dostosowane, zawieszeń nie ma lub są rzadkie i wyjaśnione.
- Kluczowe aplikacje działają przez łańcuch.
Jak przetestować
- Wykonaj 5-10 kolejnych zapytań curl -I przez proxychains do zasobów HTTP i HTTPS. Upewnij się o stabilności.
- Sprawdź zewnętrzny IP i zgodność z oczekiwanym ogniwem łańcucha.
- Sprawdź swój rzeczywisty scenariusz: pobieranie danych aplikacją, dostęp do API, synchronizacja itp.
Wskaźniki sukcesu
- Nie ma błędów połączenia lub są rzadkie i mieszczą się w ramach ustalonych kryteriów.
- Czas reakcji odpowiada dopuszczalnemu zakresowi, potwierdzonemu pomiarami.
- Zasady routingu są przestrzegane: potrzebne aplikacje przechodzą przez łańcuch, inne — nie (jeśli tak było zamierzone).
✅ Weryfikacja: Porównaj się z celami z „Kroku 1” i upewnij się, że każdy z nich został zrealizowany. W razie potrzeby wróć do „Kroku 6” na dokładne dostosowania.
Typowe błędy i rozwiązania
- Problem: Brak odpowiedzi od końcowego zasobu. Przyczyna: Niesprawny węzeł w ścisłej sieci. Rozwiązanie: Przełącz się na dynamic_chain i testuj kolejno wszystkie węzły. Napraw lub wymień niesprawny.
- Problem: Żądania HTTPS przerywają. Przyczyna: Pośredni HTTP-proxy nie wspiera CONNECT. Rozwiązanie: Wymień go lub użyj SOCKS5 na tej pozycji.
- Problem: Długie rozwiązywanie DNS lub niespójne wyniki. Przyczyna: DNS przebiega lokalnie, a nie przez łańcuch. Rozwiązanie: Włącz proxy_dns w konfiguracji.
- Problem: Losowe time-outy przy połączeniu. Przyczyna: Zbyt krótkie tcp_connect_time_out lub obciążony węzeł. Rozwiązanie: Zwiększ time-out i/lub wymień przeciążony proxy.
- Problem: Aplikacja nie przechodzi przez łańcuch. Przyczyna: Używa niestandardowych wywołań sieciowych lub własnego stosu. Rozwiązanie: W Windows zastosuj zasadę Proxifier; sprawdź parametry aplikacji w celu wyraźnego ustawienia proxy.
- Problem: Duże opóźnienia nawet przy działających węzłach. Przyczyna: Nadmiarowy liczba ogniw lub „wolny” końcowy węzeł. Rozwiązanie: Zmniejsz liczbę ogniw, umiejsców węzeł szybszy na początku.
- Problem: Niestabilna praca z mobilnym proxy. Przyczyna: Specyfika sieci operatorów i rotacja IP. Rozwiązanie: Zwiększ time-outy odczytu, zaplanuj rotację na mniej aktywny czas, w razie potrzeby użyj bardziej stabilnego węzła pośredniego.
Rada: Przy każdym błędzie najpierw sprawdzaj węzły po jednym bezpośrednio przez curl. To pozwoli na zaoszczędzenie czasu podczas debugowania.
Dodatkowe możliwości
Zaawansowane ustawienia proxychains-ng
- random_chain z ograniczeniem długości: włącz random_chain i ustaw chain_len = N, aby za każdym razem używać losowej podsekwencji długości N. To użyteczne do testów rozproszenia.
- quiet_mode: zmniejsza „hałas” w wyjściu. Używaj po stabilizacji.
- Podział konfiguracji: przechowuj kilka plików konfiguracyjnych dla różnych zadań, przełączaj się przez wskazanie alternatywnego pliku przy uruchomieniu (na przykład, za pomocą zmiennej środowiskowej lub kopii plików z różnymi nazwami i symbolami do nich, jeśli twoja wersja proxychains to wspiera).
Optymalizacja i monitoring
- Wydziel metryki do oddzielnego skryptu. Skrypt, który 10-20 razy wywołuje curl pod proxychains i zapisuje metryki do CSV, pozwoli szybko zidentyfikować trendy.
- Regularne sprawdzanie węzłów. Raz dziennie/tygodniu automatycznie sprawdzaj dostępność proxy, zmieniaj kolejność lub wyklucz problematyczne węzły.
- Planowa rotacja. Jeśli korzystasz z mobilnych proxy z rotacją oferowaną przez dostawcę, zaplanuj ją na okna poza szczytem, aby nie przerywać aktywnych sesji. Wiele dostawców, w tym mobileproxy.space, pozwala na elastyczne zarządzanie czasem rotacji.
Ryzyko i odpowiedzialność
- Ryzyka techniczne: spadek wydajności, zawieszenia przy niewłaściwych time-outach, niespodziewane błędy aplikacji przy długich łańcuchach.
- Organizacyjne: nieuzgodnione wykorzystanie zewnętrznych węzłów, naruszenie wewnętrznych polityk bezpieczeństwa.
- Prawne: zawsze działaj w ramach prawa i umów z dostawcami. Korzystaj z łańcuchów wyłącznie do legalnych, wcześniej uzgodnionych zadań.
⚠️ Uwaga: Nie konfiguruj łańcuchów do działań, które naruszają zasady usług lub prawo. Zawsze konsultuj schematy sieciowe z odpowiedzialnymi osobami w twojej organizacji.
Rada: W krytycznych scenariuszach trzymaj „plan B”: alternatywną konfigurację z mniejszą liczbą węzłów i bardziej łagodnymi time-outami. Przełączenie profilu często jest szybsze niż głęboka diagnoza w produkcie.
Co jeszcze można zrobić
- Scenariusze „szybkiego startu”: oddzielna konfiguracja z minimalnym łańcuchem dla pilnych zadań oraz inna — do pełnowymiarowych testów.
- Dokumentacja i „wewnętrzne linki”: w twoim korporacyjnym wiki dodaj sekcje „Jak skonfigurować proxychains krok po kroku” oraz „Częste błędy”. W tym przewodniku dla łatwości przewiń do sekcji „Weryfikacja wyniku” i sekcji „Typowe błędy i rozwiązania”.
FAQ
- Pytanie: Czy można używać tylko proxy HTTP w łańcuchu? Odpowiedź: Tak, jeśli twoje aplikacje działają na HTTP/HTTPS, a pośrednie węzły wspierają CONNECT. Dla uniwersalności często lepiej dodać SOCKS5 przynajmniej na pierwszym ogniwie.
- Pytanie: Co wybrać: dynamic_chain czy strict_chain? Odpowiedź: Jeśli ważniejsza jest dostępność i odporność — dynamic_chain. Jeśli potrzebujesz ustalonej trasy bez pominięć — strict_chain.
- Pytanie: Czy potrzebny jest zdalny DNS? Odpowiedź: W większości przypadków tak: to czyni zachowanie przewidywalnym i zgodnym z finalnym punktem trasy.
- Pytanie: Jak zrozumieć, że dane ogniwo jest winne? Odpowiedź: Uruchom testy z wykluczaniem kolejnych ogniw i rejestruj metryki. Węzeł, który daje ostry skok w opóźnieniu lub time-outach, jest prawdopodobnym winowajcą.
- Pytanie: Czy warto używać mobilnych proxy? Odpowiedź: Tak, jeśli chcesz testować zachowanie aplikacji w warunkach sieci operatorów. Uwzględniaj duże opóźnienia i ewentualną rotację adresów. Dostawcy, tacy jak mobileproxy.space, ułatwiają administrowanie takimi scenariuszami.
- Pytanie: Jak szybko przełączać się między różnymi łańcuchami? Odpowiedź: Trzymaj kilka konfiguracji proxychains i zmieniaj aktywny, albo stosuj różne profile w Proxifier z gotowymi zasadami.
- Pytanie: Co robić w przypadku rzadkich, ale uciążliwych time-outów? Odpowiedź: Nieco zwiększ tcp_read_time_out i tcp_connect_time_out, sprawdź stan konkretnych proxy u dostawcy i w razie potrzeby wymień jedno z ogniw.
- Pytanie: Czy można ustalić limit długości łańcucha przy losowym wyborze? Odpowiedź: W proxychains-ng użyj random_chain i chain_len = N, aby ograniczyć długość próbkowania.
- Pytanie: Jak logować przejście połączenia? Odpowiedź: Na etapie diagnozy wyłącz quiet_mode, obserwuj szczegółowe wyjście proxychains. W Proxifier korzystaj z okna logu w czasie rzeczywistym.
Podsumowanie
Przeszedłeś pełną drogę: od sformułowania celów i wyboru proxy, przez instalację proxychains-ng lub konfigurację Proxifier, budowanie łańcucha, testowanie, optymalizację i debugowanie. Teraz masz powtarzalny schemat oraz zestaw technik, które upraszczają użytkowanie i diagnozowanie. W przyszłych rozwoju szlifuj metryki, automatyzuj kontrole węzłów, wspieraj bibliotekę konfiguracji na różne przypadki i regularnie przeglądaj zestaw ogniw w zależności od wymagań. Jeśli potrzebujesz symulacji mobilnego środowiska, podłączaj wysokiej jakości mobilne proxy od sprawdzonych dostawców; do scernariów centralizowanych — korzystaj z zaufanych węzłów w centrum danych. I pamiętaj: prostota to twój sojusznik. Trzymaj łańcuchy o dokładnej długości, która jest potrzebna do osiągnięcia wyniku, i nie komplikuj ich bez uzasadnionej przyczyny.
Rada: Zachowaj ostateczną działającą konfigurację jako „złoty wzór” i okresowo porównuj się z nią przy zmianach. To skróci czas debugowania po przyszłych korektach.
